Plugin di sicurezza per WordPress
AMWScan Antimalware Scanner consente agli amministratori WordPress di eseguire e verificare scansioni direttamente dalla bacheca, conservando report, backup e quarantena all'esterno della cartella del sito.
Scegli un'edizione
| Edizione | Download | Editor di file integrato | Ripristino file in quarantena |
|---|---|---|---|
| AMWScan Antimalware Scanner Lite | WordPress.org | No | No |
| AMWScan Antimalware Scanner | GitHub / amwscan-X.Y.Z.zip | Sì | Sì |
Entrambe le edizioni condividono la cartella amwscan, il text domain e le impostazioni, pertanto non possono essere attive contemporaneamente.
Installazione e attivazione
- Scarica l'ultima release del plugin WordPress.
- In WordPress, vai su Plugin > Aggiungi nuovo > Carica plugin e carica lo ZIP, oppure copia la cartella in
wp-content/plugins/amwscan. - Attiva AMWScan Antimalware Scanner.
- Apri Antimalware > Impostazioni per verificare la cartella di scansione e i criteri.
Esegui la prima scansione
Apri Antimalware e seleziona Esegui scansione ora. Le scansioni vengono eseguite in background tramite WP-Cron. Al termine, fai clic su Apri report per visualizzare ogni risultato.
Galleria completa dell’interfaccia
Le immagini seguenti mostrano le principali pagine di amministrazione con dati dimostrativi sicuri.
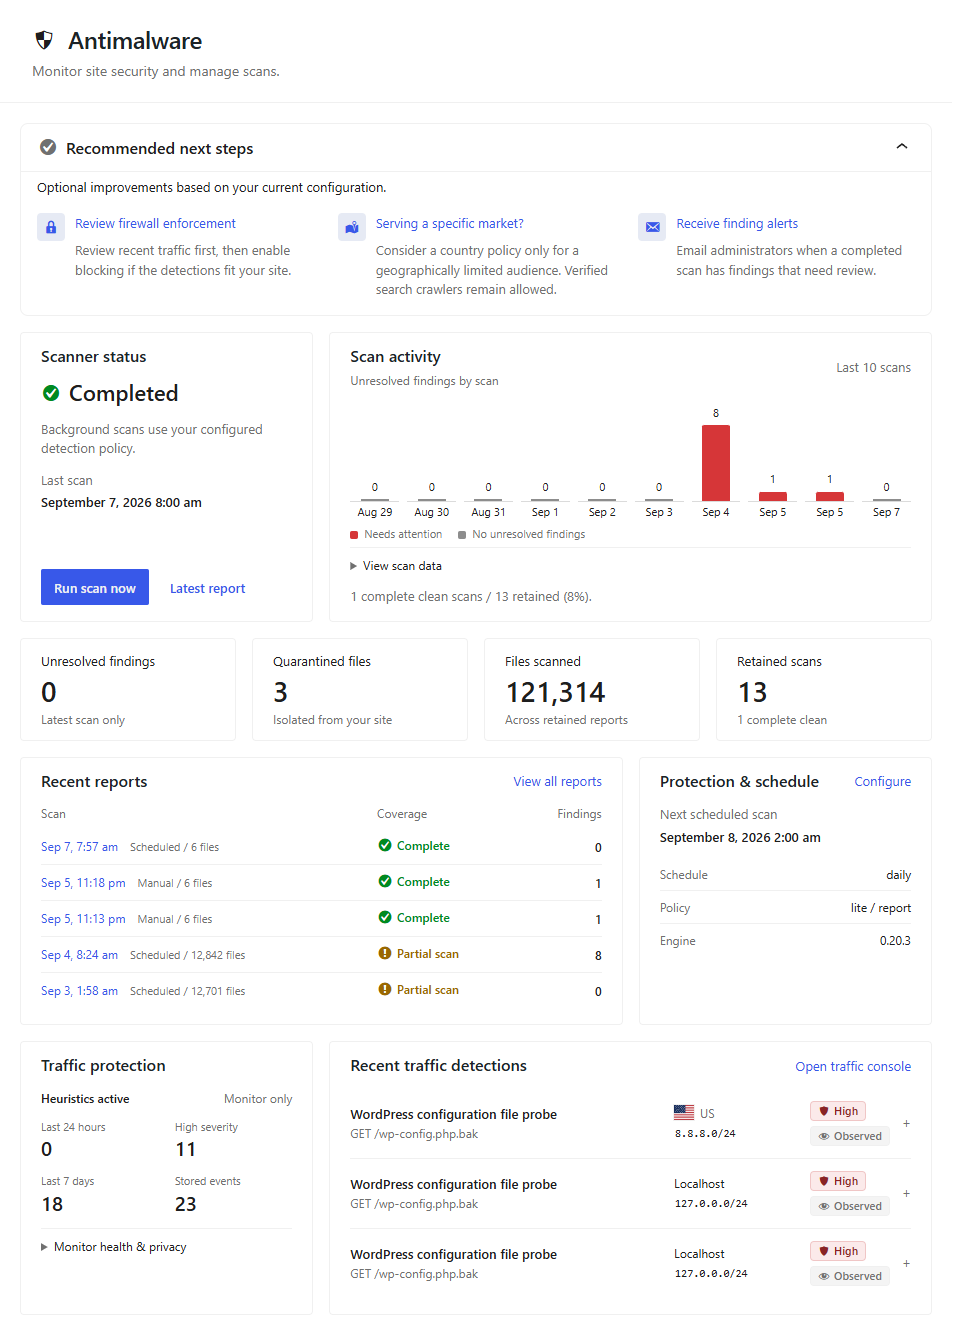
La dashboard riassume scansioni manuali e pianificate, risultati recenti e stato dello scanner.
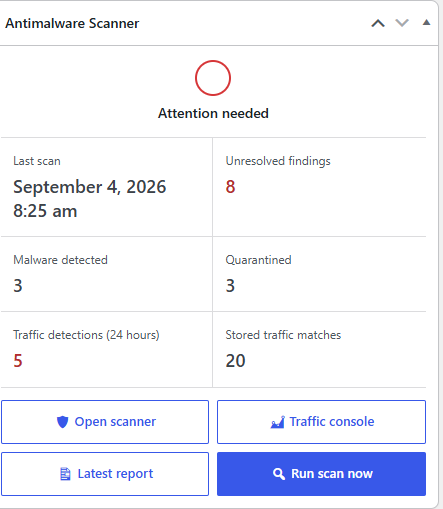
La bacheca principale di WordPress include anche il widget Antimalware Scanner, con stato dello scanner, ultimo risultato, corrispondenze di traffico archiviate e scorciatoie per aprire le console o avviare una scansione.
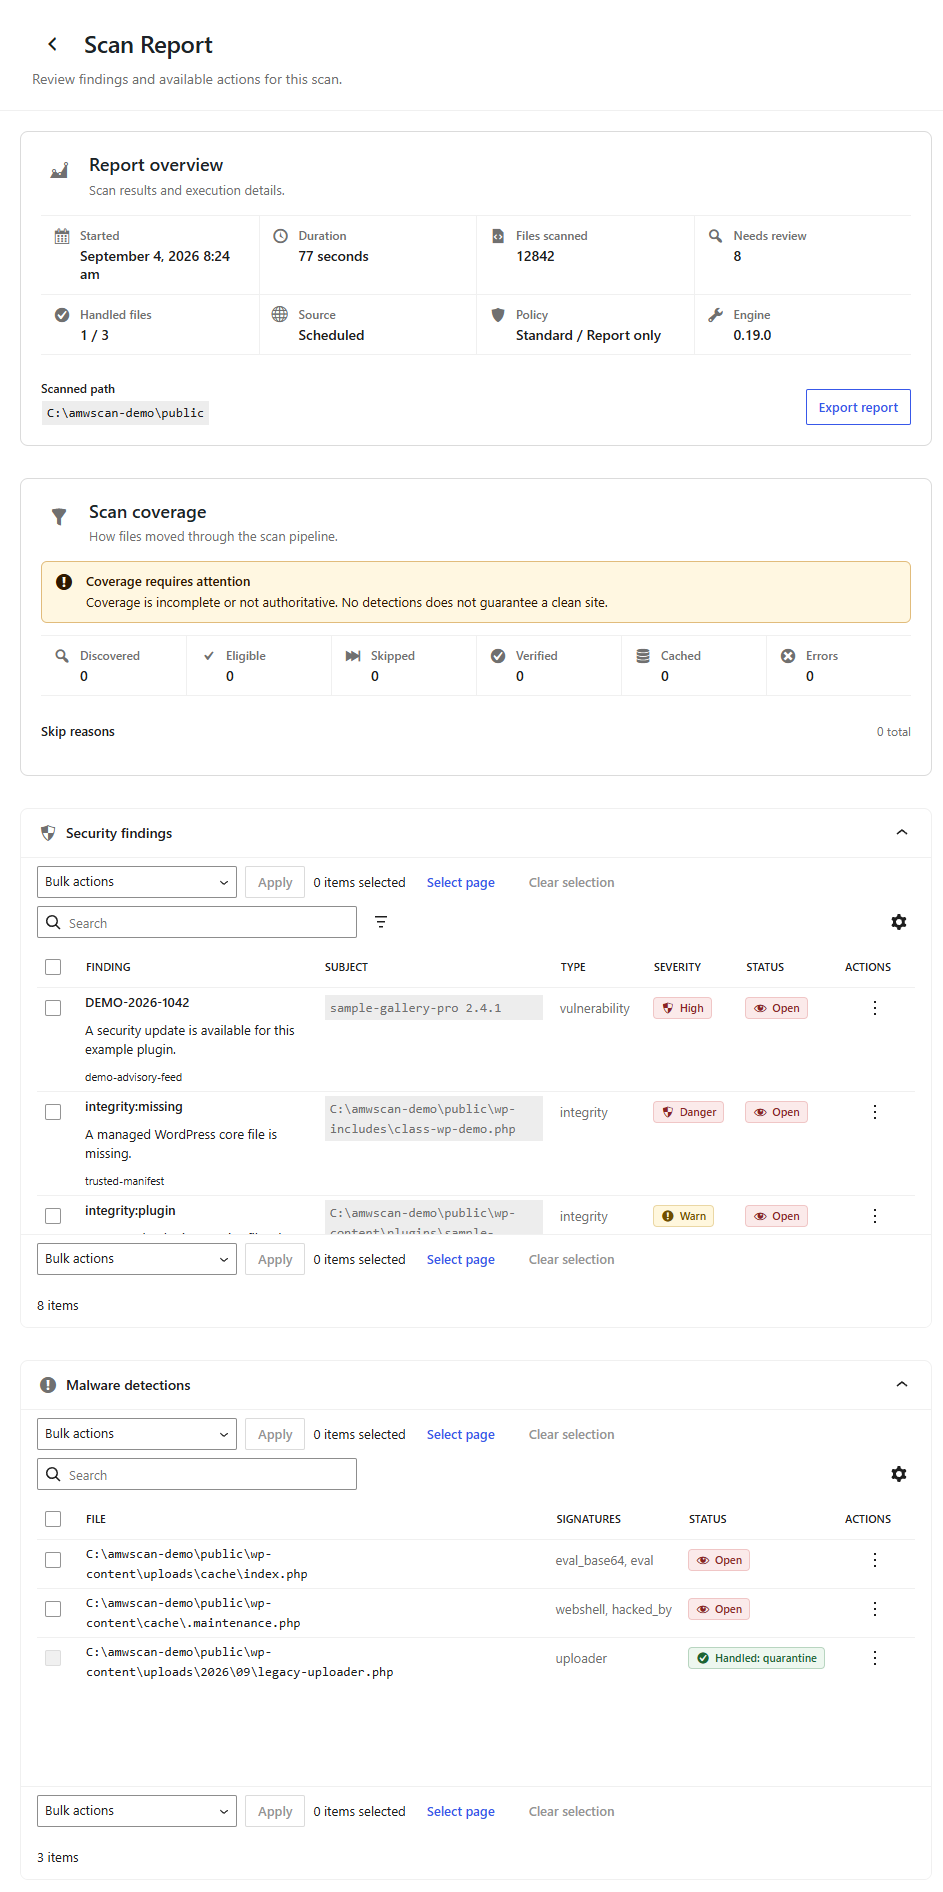
Il rapporto espanso riunisce gravità, corrispondenze, contesto sorgente e azioni per verificare ogni risultato prima di intervenire.
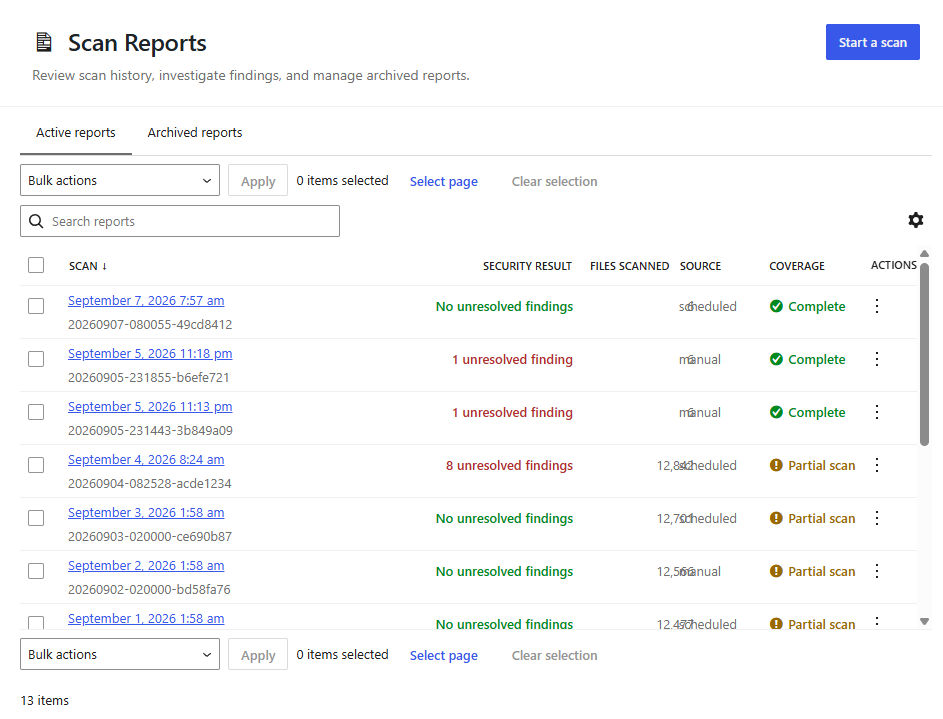
La cronologia conserva una traccia delle scansioni precedenti, della durata, dei file esaminati e delle minacce rilevate.
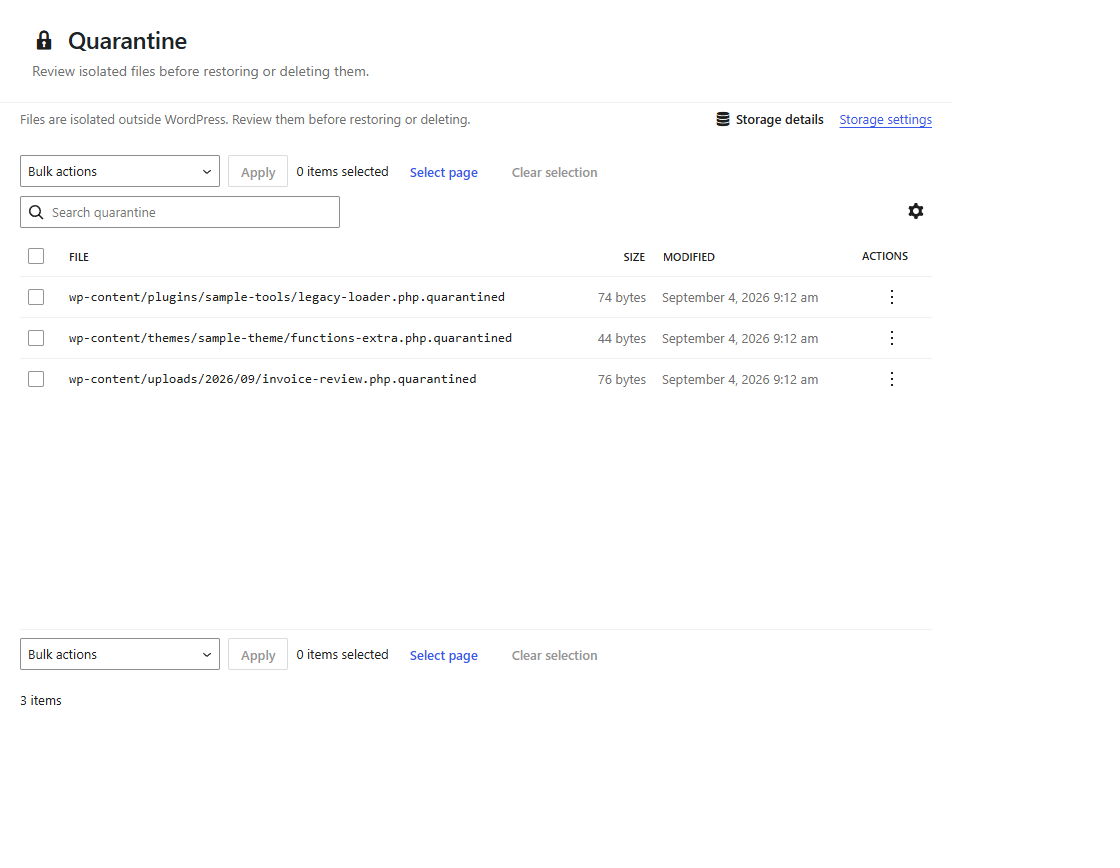
La quarantena mostra file isolati, metadati e controlli sicuri per eliminarli o ripristinarli quando disponibile.
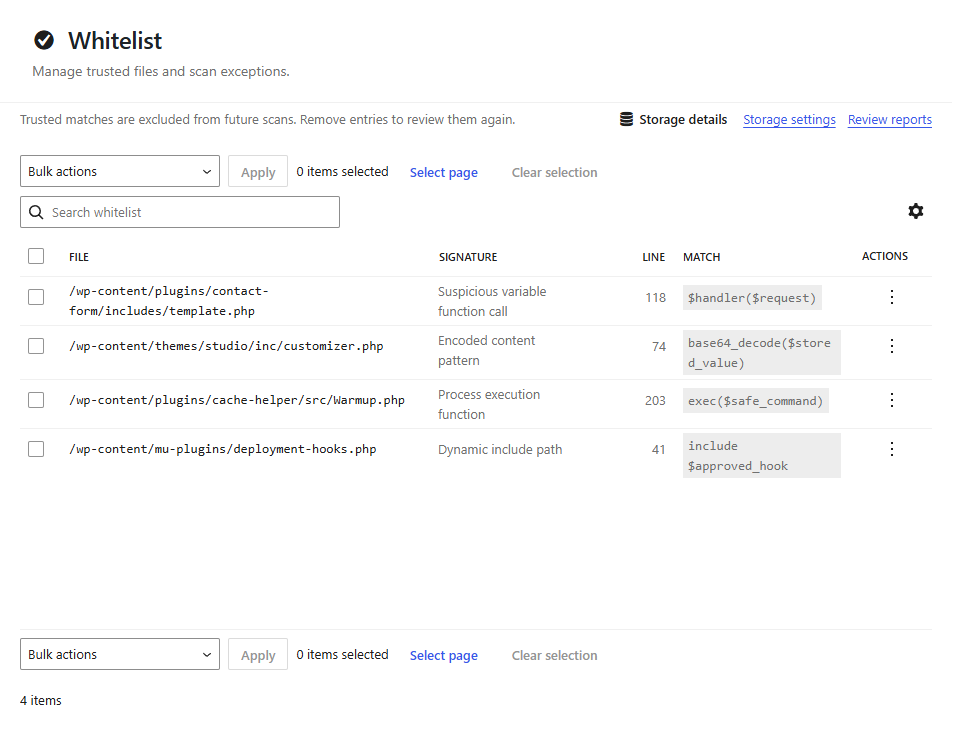
La whitelist conserva i risultati attendibili già verificati e consente di rimuoverli per una nuova valutazione.
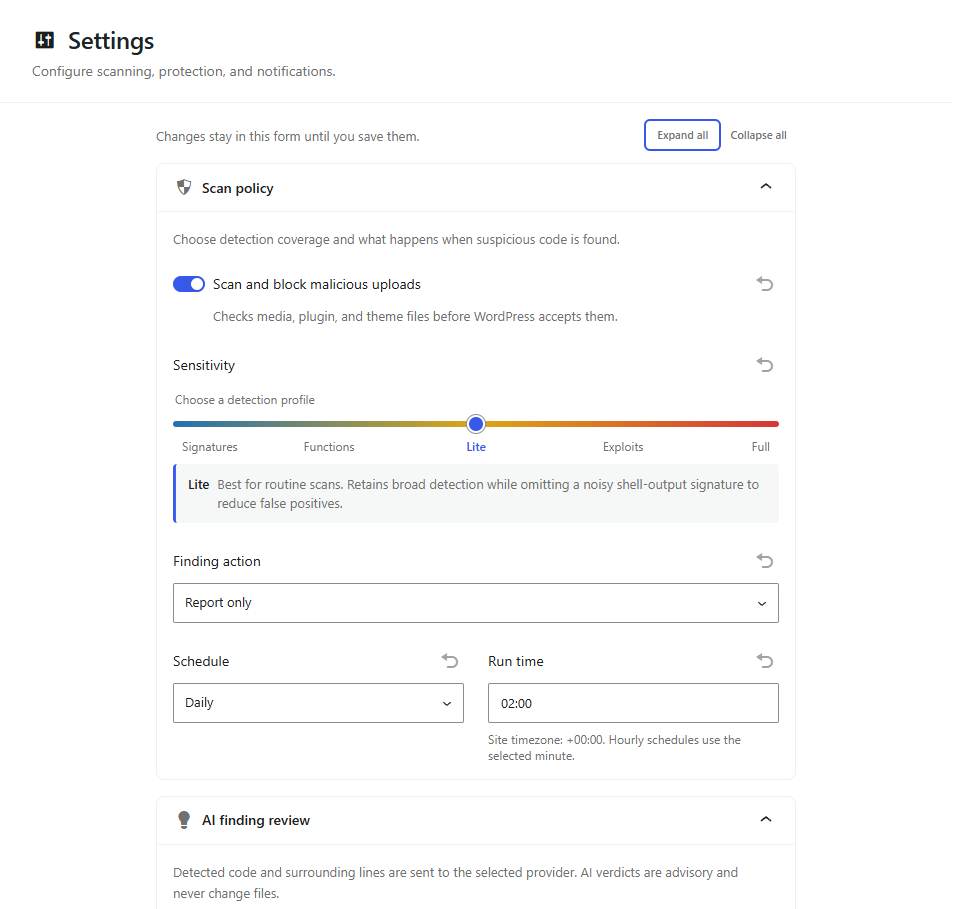
Le impostazioni espanse mostrano pianificazione, notifiche, copertura dei file, ripresa, backup e registrazione diagnostica.
- Revisione dei rilevamenti tramite IA invia facoltativamente a un provider di IA un estratto limitato attorno a ogni rilevamento di malware. È disabilitata per impostazione predefinita e i verdetti sono consultivi. Installa il plugin WordPress AI ufficiale per abilitare l'opzione consigliata WordPress AI / connettori configurati. Configura i provider in Impostazioni → Connectors (
wp-admin/options-connectors.php) e gestisci le funzionalità del plugin IA in Impostazioni → AI (wp-admin/options-general.php?page=ai-wp-admin). AMWScan recupera dinamicamente i modelli di generazione del testo compatibili dal registro dei connettori WordPress AI configurati; Automatic usa l'elenco di fallback filtrabile dei modelli preferiti di WordPress AI. Questo percorso usa le credenziali e l'approvazione dei connettori senza memorizzare un'altra chiave in AMWScan. La configurazione diretta delle API di OpenAI, Anthropic e Gemini rimane disponibile come fallback avanzato. - L'integrazione con la WordPress Abilities API viene rilevata in base alle funzionalità disponibili ed è facoltativa. Gli amministratori e i client REST/MCP approvati possono leggere lo stato della scansione, elencare i rilevamenti irrisolti e recuperare il riepilogo di un singolo rilevamento. Queste funzionalità non includono mai estratti di codice e non possono avviare scansioni né eseguire interventi correttivi.
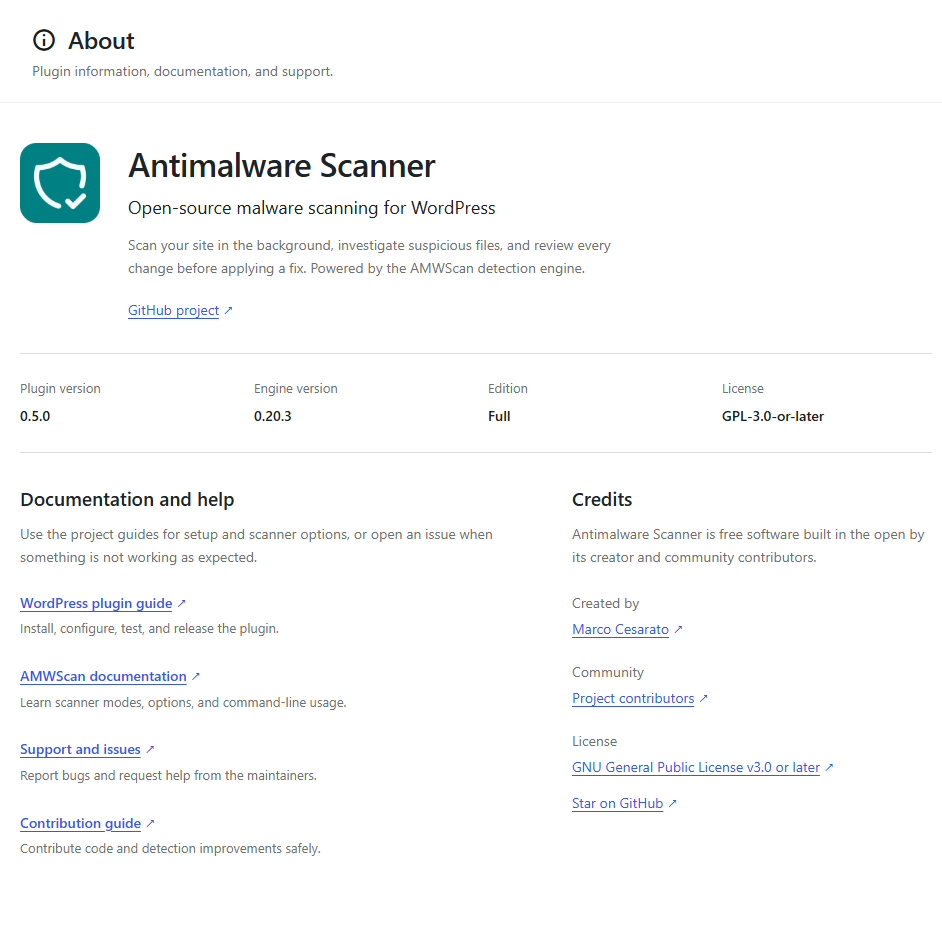
La pagina Informazioni identifica la versione installata e collega documentazione, assistenza e risorse del progetto.
Per le scansioni FTP o FTPS, configura nelle impostazioni un URL del server senza credenziali e fornisci la password tramite la variabile d'ambiente AMWSCAN_FTP_PASSWORD. Il plugin non salva le password FTP nelle opzioni di WordPress.
Monitora il traffico sospetto
Attiva Monitoraggio richieste in Antimalware > Impostazioni > Rilevamento del traffico. Il monitor passivo usa euristiche integrate prudenti e può confrontare indirizzi IP, intervalli CIDR, domini, URL, percorsi e frammenti ua: con un file di indicatori locale in formato testo o CSV.
Apri Antimalware > Traffico per consultare i riepiloghi degli ultimi sette giorni, filtrare i rilevamenti recenti e scaricare un'esportazione CSV resa sicura.
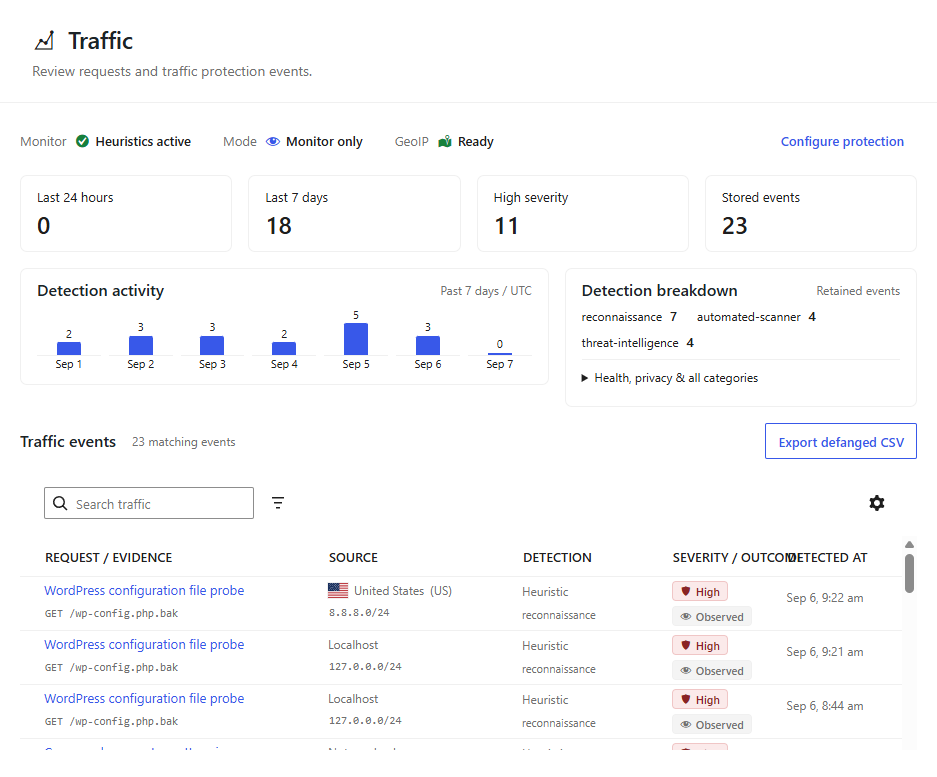
La console riunisce stato del monitor, indicatori caricati, tendenze e prove delle richieste. Usa i filtri per gravità, categoria, data e ricerca per restringere l'analisi prima dell'esportazione.
Il monitor non blocca i visitatori e può esaminare solo le richieste che raggiungono WordPress. Le query string vengono scartate, gli indirizzi sono ridotti a prefissi di rete e i duplicati vengono soppressi per cinque minuti.