إضافة الأمان لووردبريس
يسمح AMWScan Antimalware Scanner لمشرفي WordPress بتشغيل AMWScan ومراجعة فحوصاته دون مغادرة لوحة التحكم. يخزن التقارير والنسخ الاحتياطية والحجر وحالة الفحص خارج الدليل الممسوح.
اختر الإصدار
| الإصدار | التحميل | محرّر ملفات المتصفح | استعادة الملفات المحجوزة |
|---|---|---|---|
| AMWScan Antimalware Scanner Lite | WordPress.org | لا | لا |
| AMWScan Antimalware Scanner | GitHub / amwscan-X.Y.Z.zip | نعم | نعم |
Lite حزمة منفصلة آمنة للتخزين: لا يوجد الكود الخاص بالإصدار الكامل في الأرشيف، بل هو غير موجود، لا مجرد معطل. يستخدم الإصداران نفس الدليل amwscan والاسم النصي والإعدادات والبيانات، وبالتالي لا يمكن أن يكونا نشطين معا. أوقف وحذف الإصدار المثبت قبل التبديل.
التثبيت والتفعيل
- حمّل أحدث إصدار من مكوّن WordPress.
- في WordPress، افتح Plugins > Add New > Upload Plugin ورفع ملف ZIP للإصدار، أو انسخ محتويات الإصدار إلى
wp-content/plugins/amwscan. - فعّل AMWScan Antimalware Scanner.
- افتح Antimalware > Settings لتأكيد هدف الفحص والسياسة.
يتطلب المكوّن PHP 7.4 أو أحدث. فعّل امتداد PHP zip لفحص الأرشيفات واستعادة ملفات WordPress الأساسية الموثوقة.
شغّل أول فحص
افتح Antimalware وحدد Run scan now. تعمل الفحوصات في الخلفية من خلال WP-Cron؛ وتحدّث لوحة التحكم الحالة والتقدم أثناء نشاط الفحص.
عند اكتمال الفحص، اختر Open report لمراجعة كل نتيجة. ابدأ بوضع التقرير فقط، وهو الوضع الافتراضي: يسجل النتائج دون تغيير الملفات.
راجع كل نتيجة وأنشئ نسخة احتياطية قبل استخدام إجراءات التنظيف أو الحذف أو الحجر. تتطلب الإجراءات الآلية لتغيير الملفات إعدادا صريحا، وكل إجراء تقرير يتحقق من أن الملف لا يزال مطابقا للقطة الفحص.
تكوين الفحوصات
افتح Antimalware > Settings لضبط هدف الفحص ووضع الكشف والجدولة ومواقع التخزين. تظل سياسة الفحص مرئية، بينما يمكن توسيع الأقسام المتقدمة بشكل فردي أو جماعي. يتذكر المتصفح الأقسام التي تتركها مفتوحة.
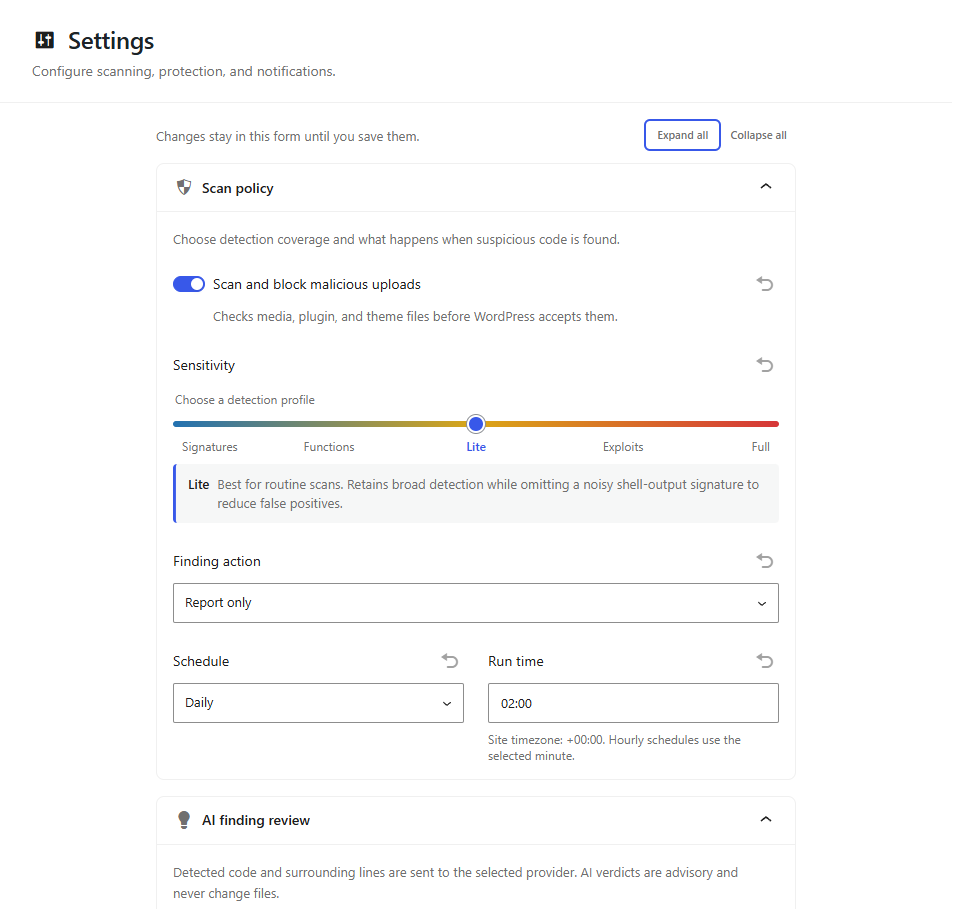
- Scan policy يتحكم في وضع الفحص والإجراء الافتراضي. استخدم Lite أو Signatures only عندما تحتاج إلى عدد أقل من النتائج الإيجابية الخاطئة على تثبيت WordPress نموذجي.
- Schedule يمكن أن يعمل كل ساعة أو مرتين يوميا أو يوميا أو أسبوعيا. يعتمد WP-Cron على حركة الموقع؛ استخدم مجدول نظام لتشغيل
wp cron event run --due-nowللحصول على توقيت متوقع. - Scope and limits يسمح لك بتعريف عوامل التصفية وتفعيل فحص ZIP محدود بشكل اختياري. يتم تعطيل فحص الأرشيفات للفحوصات اليدوية والمجدولة بشكل افتراضي لأن الأرشيفات الكبيرة قد تستهلك موارد كبيرة.
- Engine and storage يدير مواقع التقارير والنسخ الاحتياطية والحجر وذاكرة تعريفات التعريفات الخاصة. احتفظ بهذه المواقع خارج ملفات الموقع التي تقوم بفحصها.
مراجعة النتائج ومعالجتها
تدرج التقارير النزاهة والثغرات ونقاط السمعة تحت Security findings. تظهر مطابقات الكود والتوقيع مرة واحدة تحت Malware detections، مع طي كل نتيجة في البداية لتسهيل المسح. أشر إلى نتيجة أو ركّزها للكشف عن إجراءات السطر. توفر النتائج الأمنية Add exception و Reopen واستعادة الملف الموثوق عندما يكون ذلك متاحا؛ كما توفر اكتشافات البرمجيات الخبيثة Take action و Report finding عندما يكون ذلك متاحا. تبقى النتائج التي تحتاج إلى فحص جديد أو تمت معالجتها مع خانة اختيار مرئية وموقفة.
يدعم سجل التقارير تحديد الصفوف والإجراءات المجمعة. انقل التقارير القديمة إلى Archived قبل حذفها بشكل دائم؛ يمكن استعادة التقارير المؤرشفة في أي وقت حتى الحذف.
تتطلب إجراءات التنظيف والحجر والحذف التلقائي تأكيدا. لا يقبل Lite تحريرا لرمز المتصفح، ويمكن إزالة الملفات المحجوزة فقط بشكل دائم من Antimalware > Quarantine. يضيف Full محرّرا مبنيا على diff داخل المتصفح واسترجاعا من الحجر. يرفض الإجراء عندما يتغير الملف بعد الفحص، لذلك أعد الفحص قبل التصرف على النتائج القديمة.
حماية تحميلات WordPress
Scan and block malicious WordPress uploads مفعّل بشكل افتراضي في Settings > Scan policy. يفحص ملفات الوسائط وتحميلات الإضافات أو السمات قبل أن يقبلها WordPress. يتم حظر الملفات التي تحتوي على اكتشافات أو الملفات دون تغطية فحص موثوقة وتسجيلها في تقرير للمراجعة.
عطّل هذا فقط عندما يكون هناك عنصر أمان تحميل آخر مسؤول عن نفس الحماية.
المساعدة والتشخيص
تُظهر صفحة About في المكوّن إصدارات المكوّن والمحرك المثبتة إلى جانب روابط التوثيق والدعم وإرشاد المساهمة والترخيص. بالنسبة لفحوصات FTP أو FTPS، اضبط عنوان خادم خال من الاعتمادات في الإعدادات ووفّر كلمة المرور عبر متغير البيئة AMWSCAN_FTP_PASSWORD؛ لا يحفظ المكوّن كلمات مرور FTP في خيارات WordPress.
لإجراءات التطوير والاختبار والإصدار، راجع README الخاص بالمكوّن.
معرض الواجهة الكامل
تعرض الصور التالية الصفحات الإدارية الرئيسية باستخدام بيانات تجريبية آمنة.
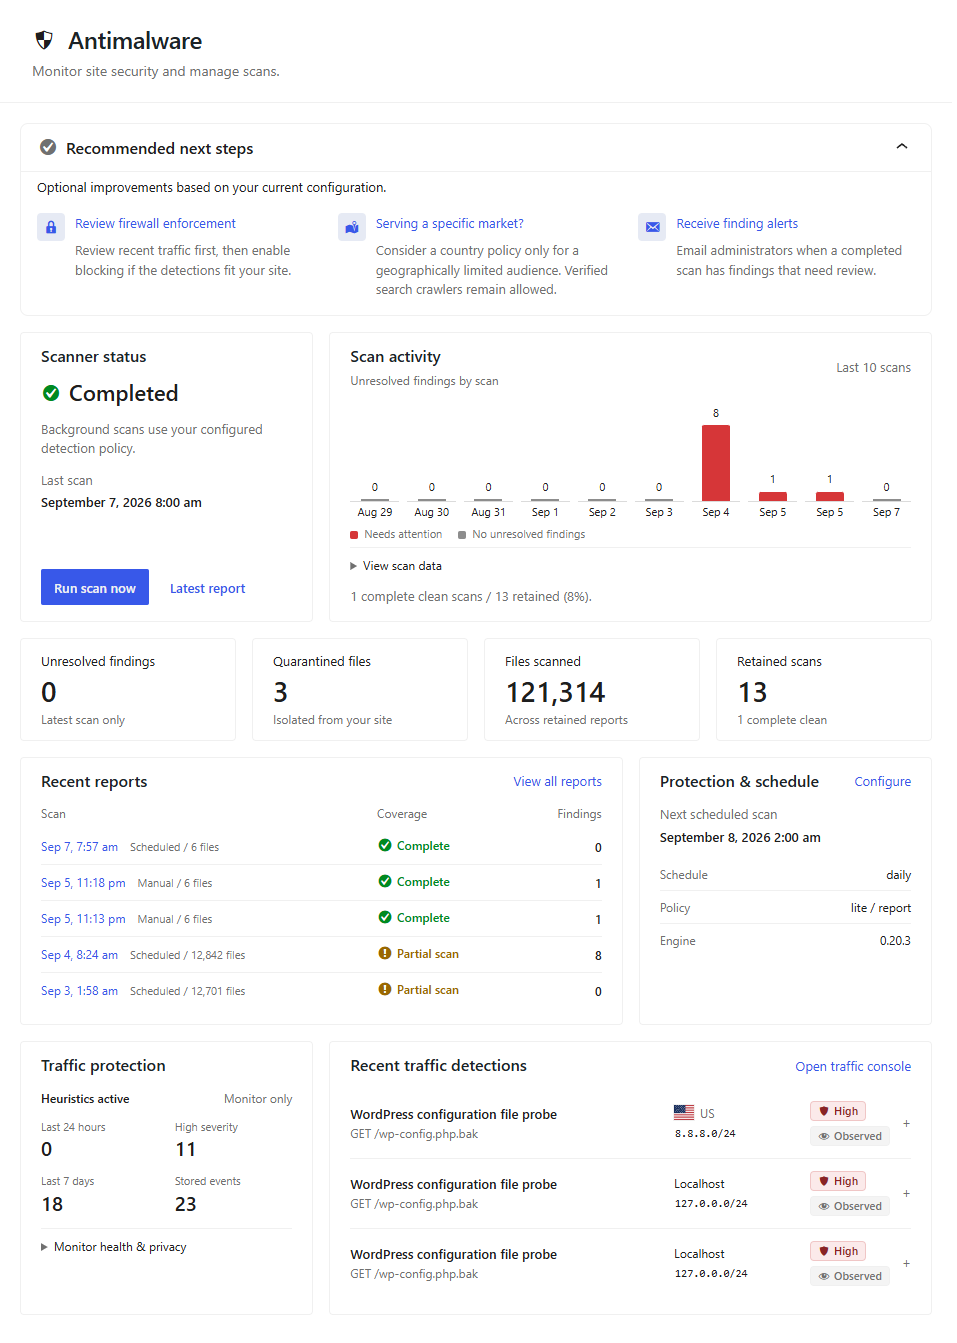
تلخّص لوحة المعلومات نشاط الفحص اليدوي والمجدول والنتائج الأخيرة وحالة الماسح.
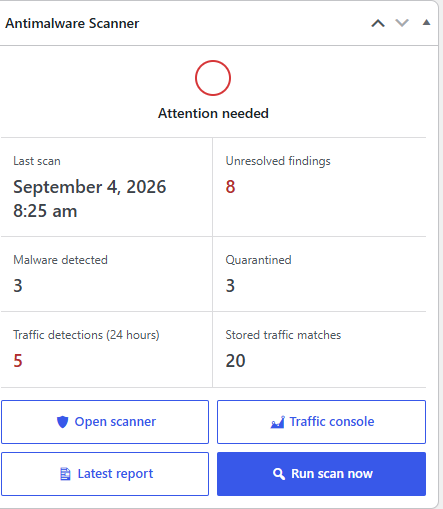
تتضمن لوحة تحكم WordPress الرئيسية أيضا مربع Antimalware Scanner الذي يعرض حالة الماسح ونتيجة آخر فحص وتطابقات حركة المرور المخزنة واختصارات لفتح وحدات التحكم أو بدء فحص.
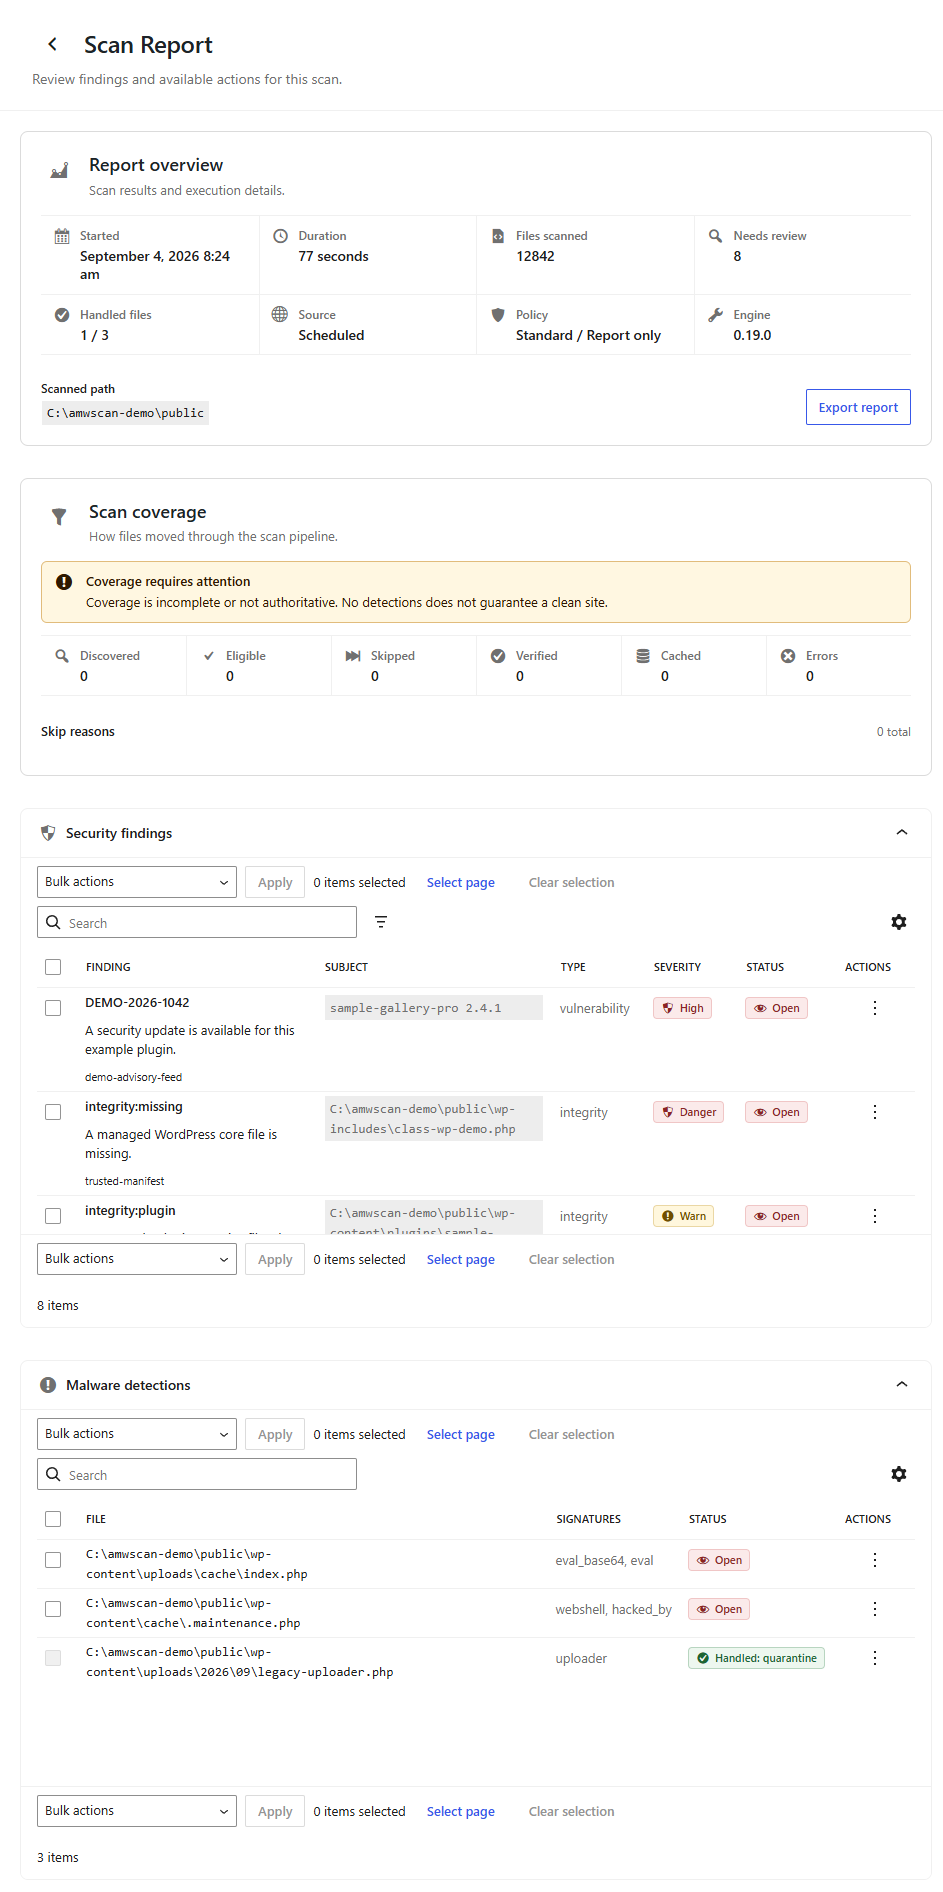
يجمع التقرير الموسّع درجة الخطورة والشفرة المطابقة وسياق المصدر وإجراءات المعالجة للمراجعة قبل اتخاذ أي إجراء.
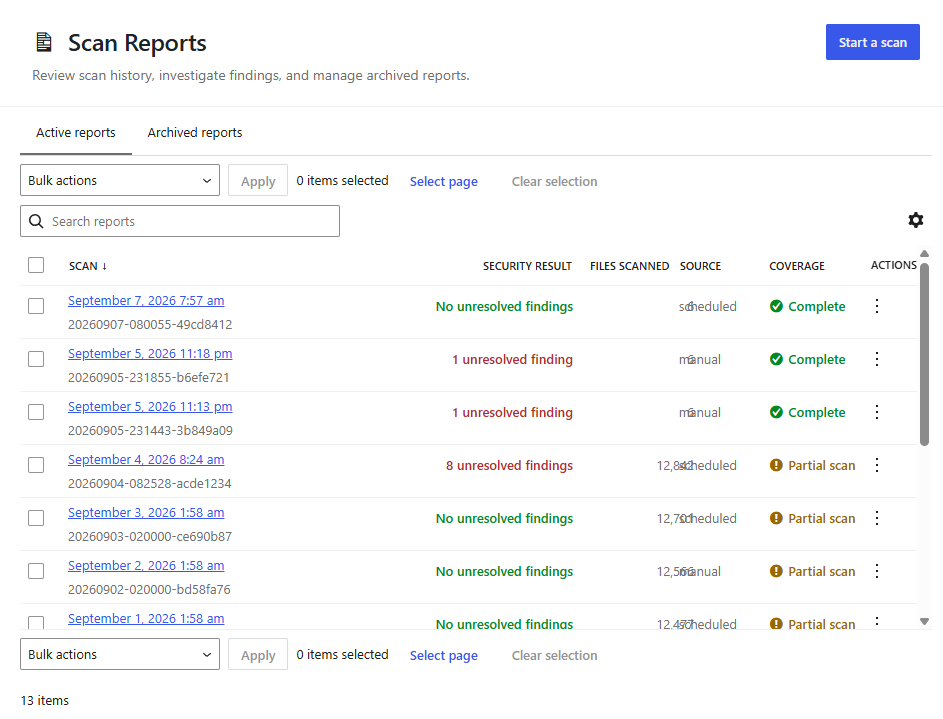
يوفّر سجل التقارير مسار تدقيق للفحوص السابقة ومدتها وعدد الملفات والتهديدات المكتشفة.
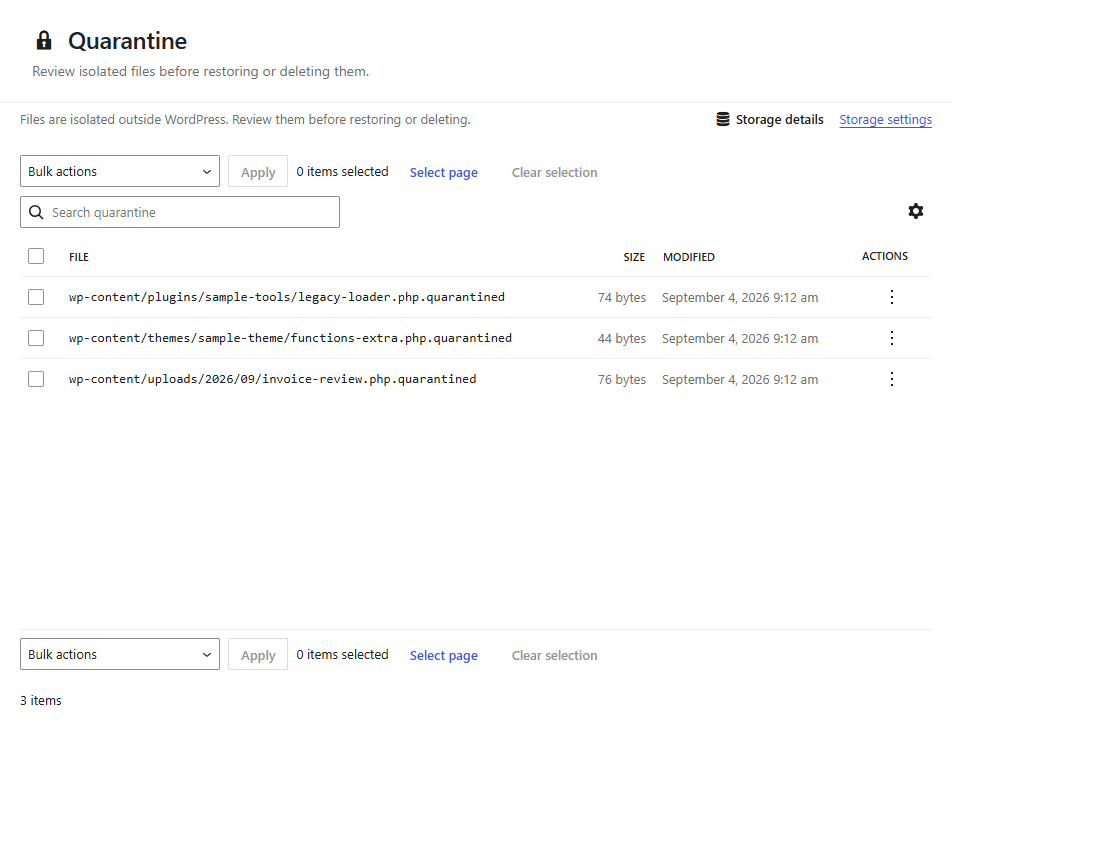
يعرض مدير الحجر الملفات المعزولة وبياناتها وخيارات الحذف الآمن أو الاستعادة عند توفرها.
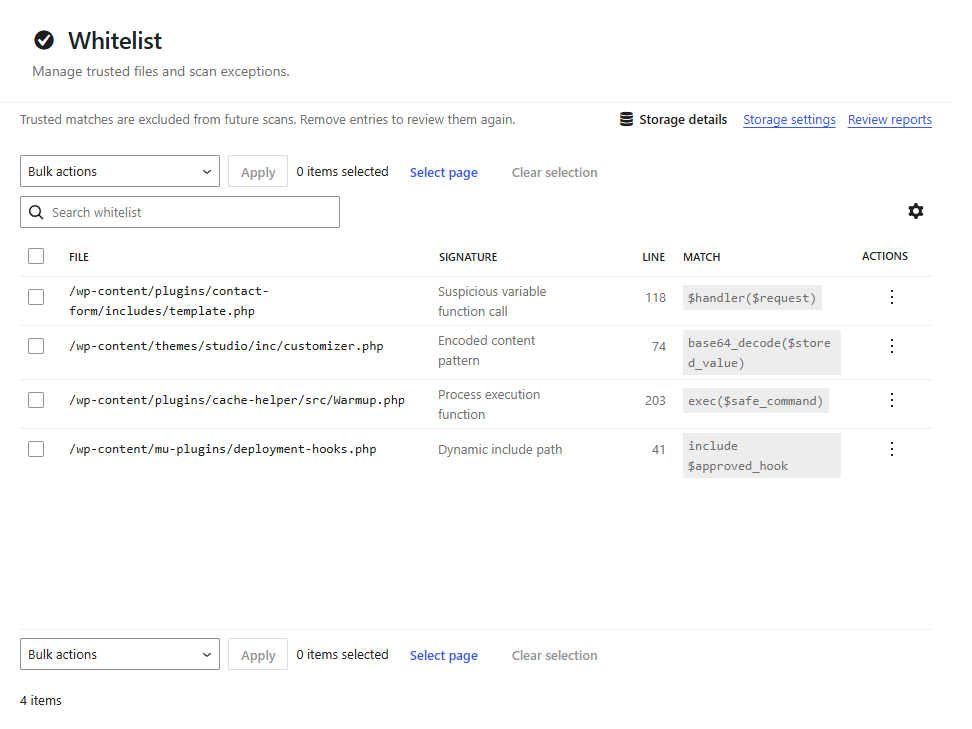
تحتفظ القائمة البيضاء بالنتائج التي تمت مراجعتها ويمكن إزالة أي إدخال لإعادة تقييمه.
تعرض الإعدادات الموسّعة الجدولة والتنبيهات ونطاق الملفات واستئناف الفحص والنسخ الاحتياطي والسجلات.
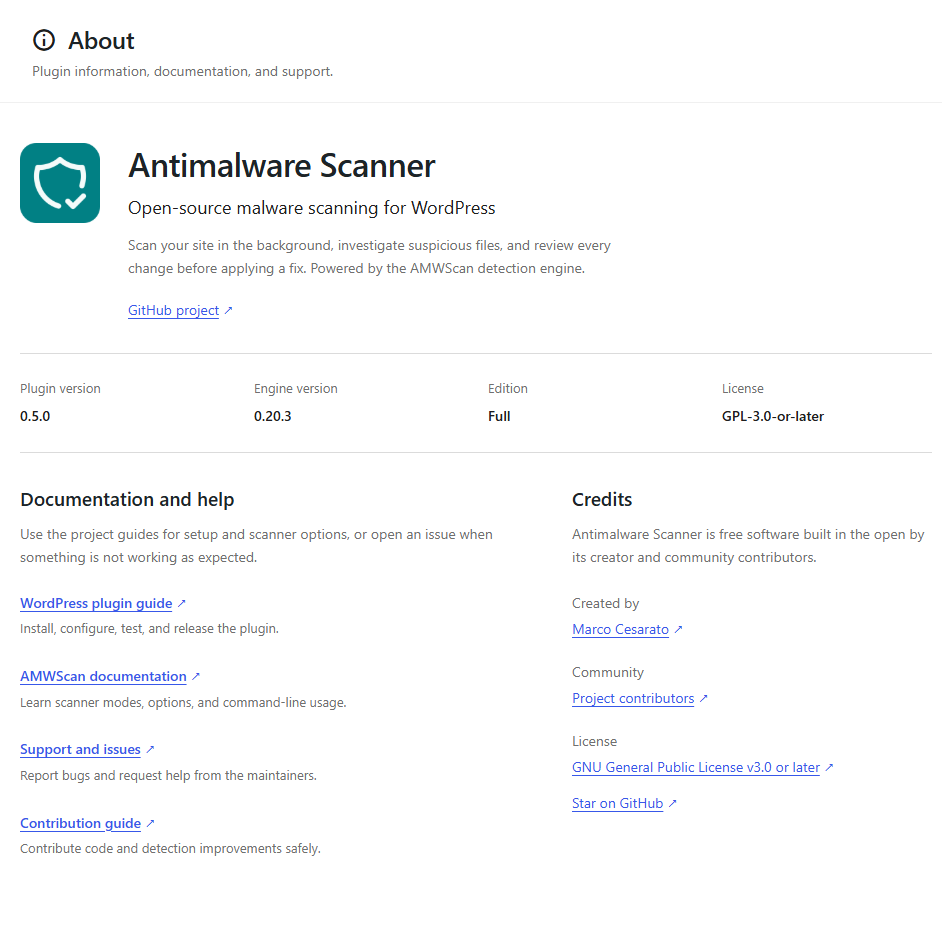
توضّح صفحة «حول» الإصدار المثبّت وتوفّر روابط مباشرة للتوثيق والدعم وموارد المشروع.
مراقبة حركة المرور المشبوهة
فعّل مراقبة الطلبات من مكافحة البرمجيات الخبيثة > الإعدادات > اكتشاف حركة المرور. يستخدم المراقب السلبي قواعد استدلال مدمجة ومحافظة، ويمكنه مطابقة عناوين IP ونطاقات CIDR والنطاقات وعناوين URL والمسارات وأجزاء ua: مع ملف مؤشرات محلي نصي أو بصيغة CSV.
افتح مكافحة البرمجيات الخبيثة > حركة المرور لمراجعة ملخصات الخطورة والفئات لسبعة أيام، وتصفية الاكتشافات الحديثة، وتنزيل تصدير CSV منزوع الخطورة للتحقيق.
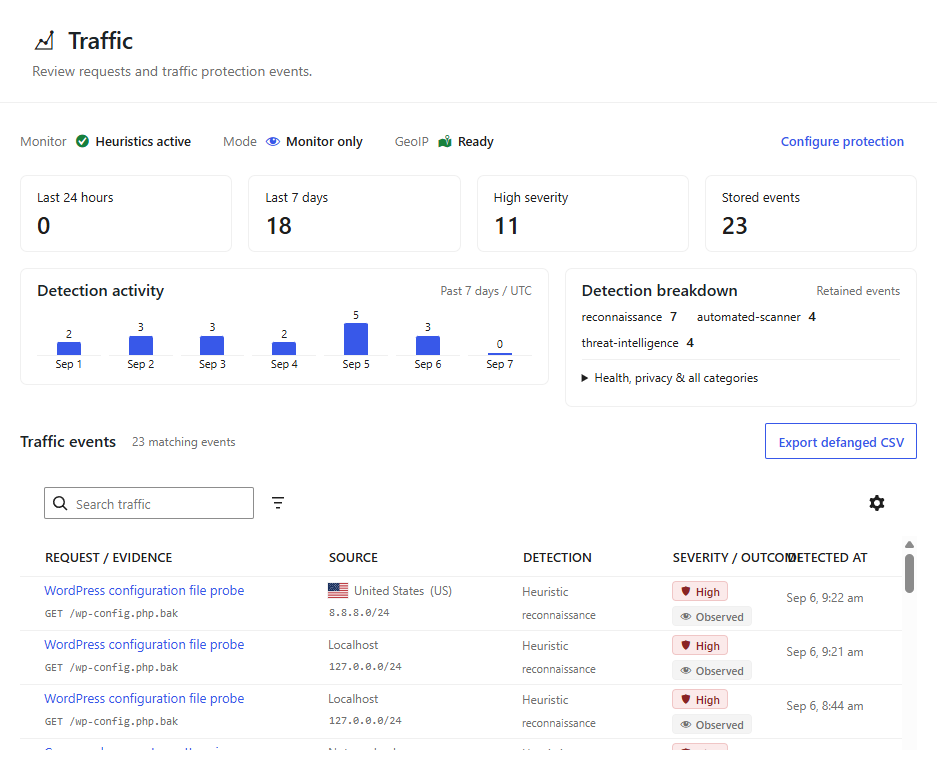
تجمع وحدة التحكم حالة المراقب وعدد المؤشرات المحملة والاتجاهات وأدلة الطلبات. استخدم عوامل تصفية الخطورة والفئة والتاريخ والبحث لتضييق نطاق التحقيق قبل التصدير.
لا يحظر المراقب الزوار، ولا يمكنه فحص سوى الطلبات التي تصل إلى WordPress. يتم حذف سلاسل الاستعلام، واختصار العناوين إلى بادئات الشبكة، ومنع الاكتشافات المكررة لمدة خمس دقائق.