Plugin de seguridad para WordPress
AMWScan Antimalware Scanner permite a los administradores de WordPress ejecutar y revisar análisis directamente desde el panel de control, guardando informes, copias de seguridad y cuarentena fuera de los directorios públicos.
Ediciones
| Edición | Descarga | Editor en navegador | Restaurar cuarentena |
|---|---|---|---|
| AMWScan Antimalware Scanner Lite | WordPress.org | No | No |
| AMWScan Antimalware Scanner | GitHub / amwscan-X.Y.Z.zip | Sí | Sí |
Instalación y activación
- Descargue la última versión del plugin.
- En WordPress, vaya a Plugins > Añadir nuevo > Subir plugin o copie la carpeta a
wp-content/plugins/amwscan. - Active AMWScan Antimalware Scanner.
- Abra Antimalware > Ajustes para configurar la ruta y opciones.
Galería completa de la interfaz
Las siguientes capturas muestran las principales páginas de administración con datos de ejemplo seguros.
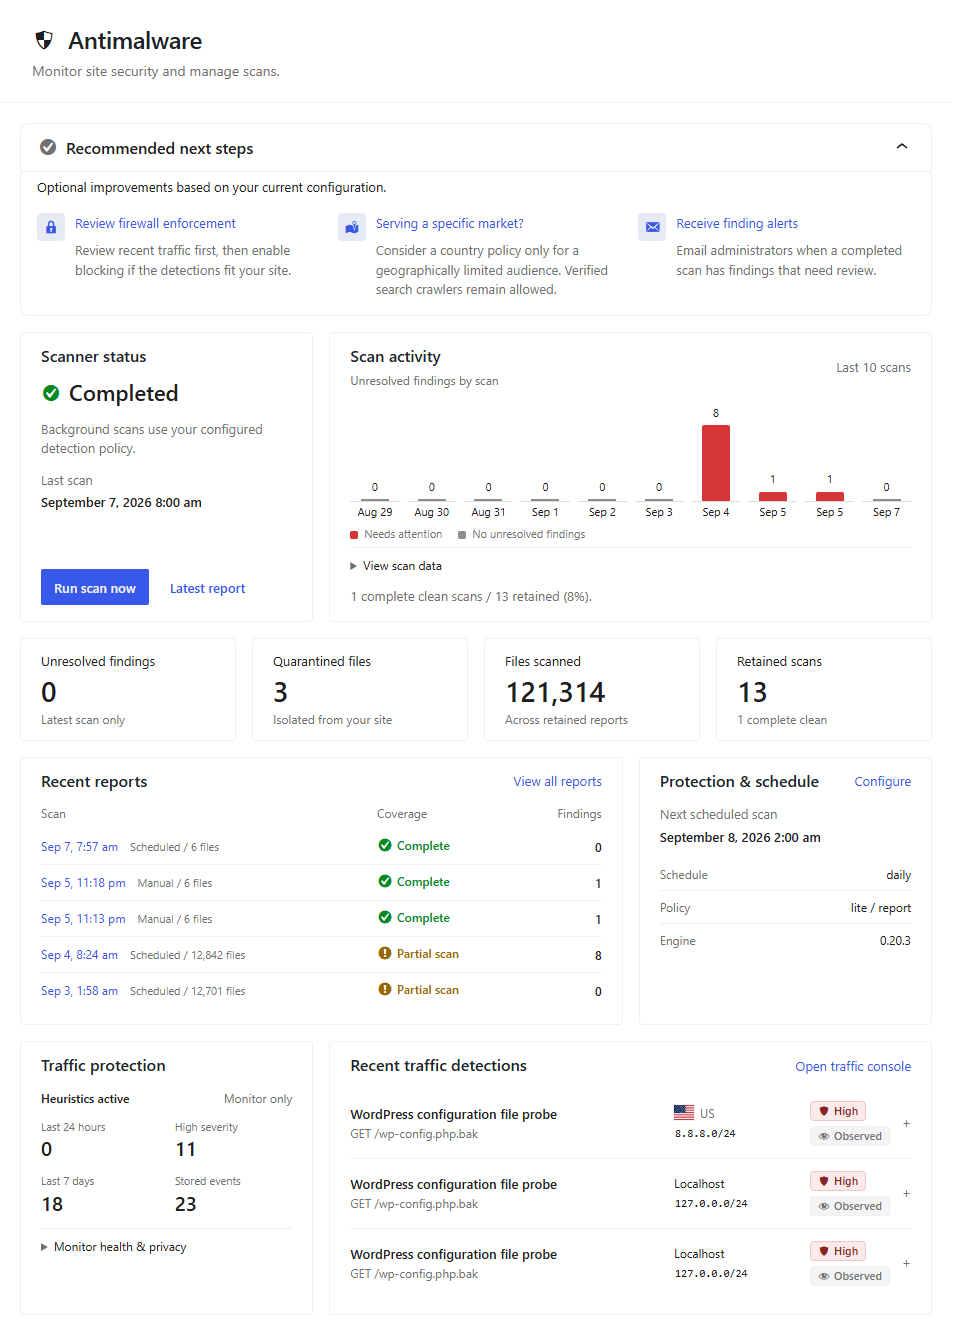
El panel resume los análisis manuales y programados, los resultados recientes y el estado del escáner.
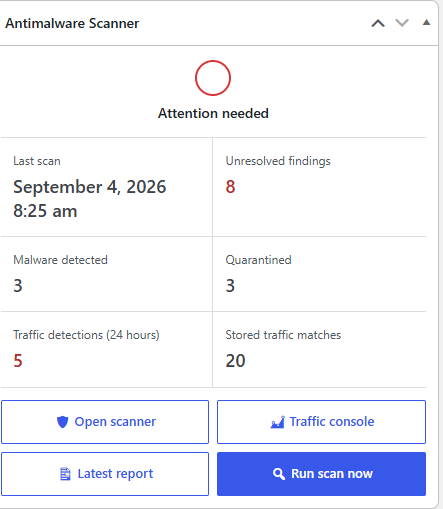
El escritorio principal de WordPress también incluye el widget Antimalware Scanner, con el estado del escáner, el último resultado, las coincidencias de tráfico almacenadas y accesos directos a las consolas y al inicio de un análisis.
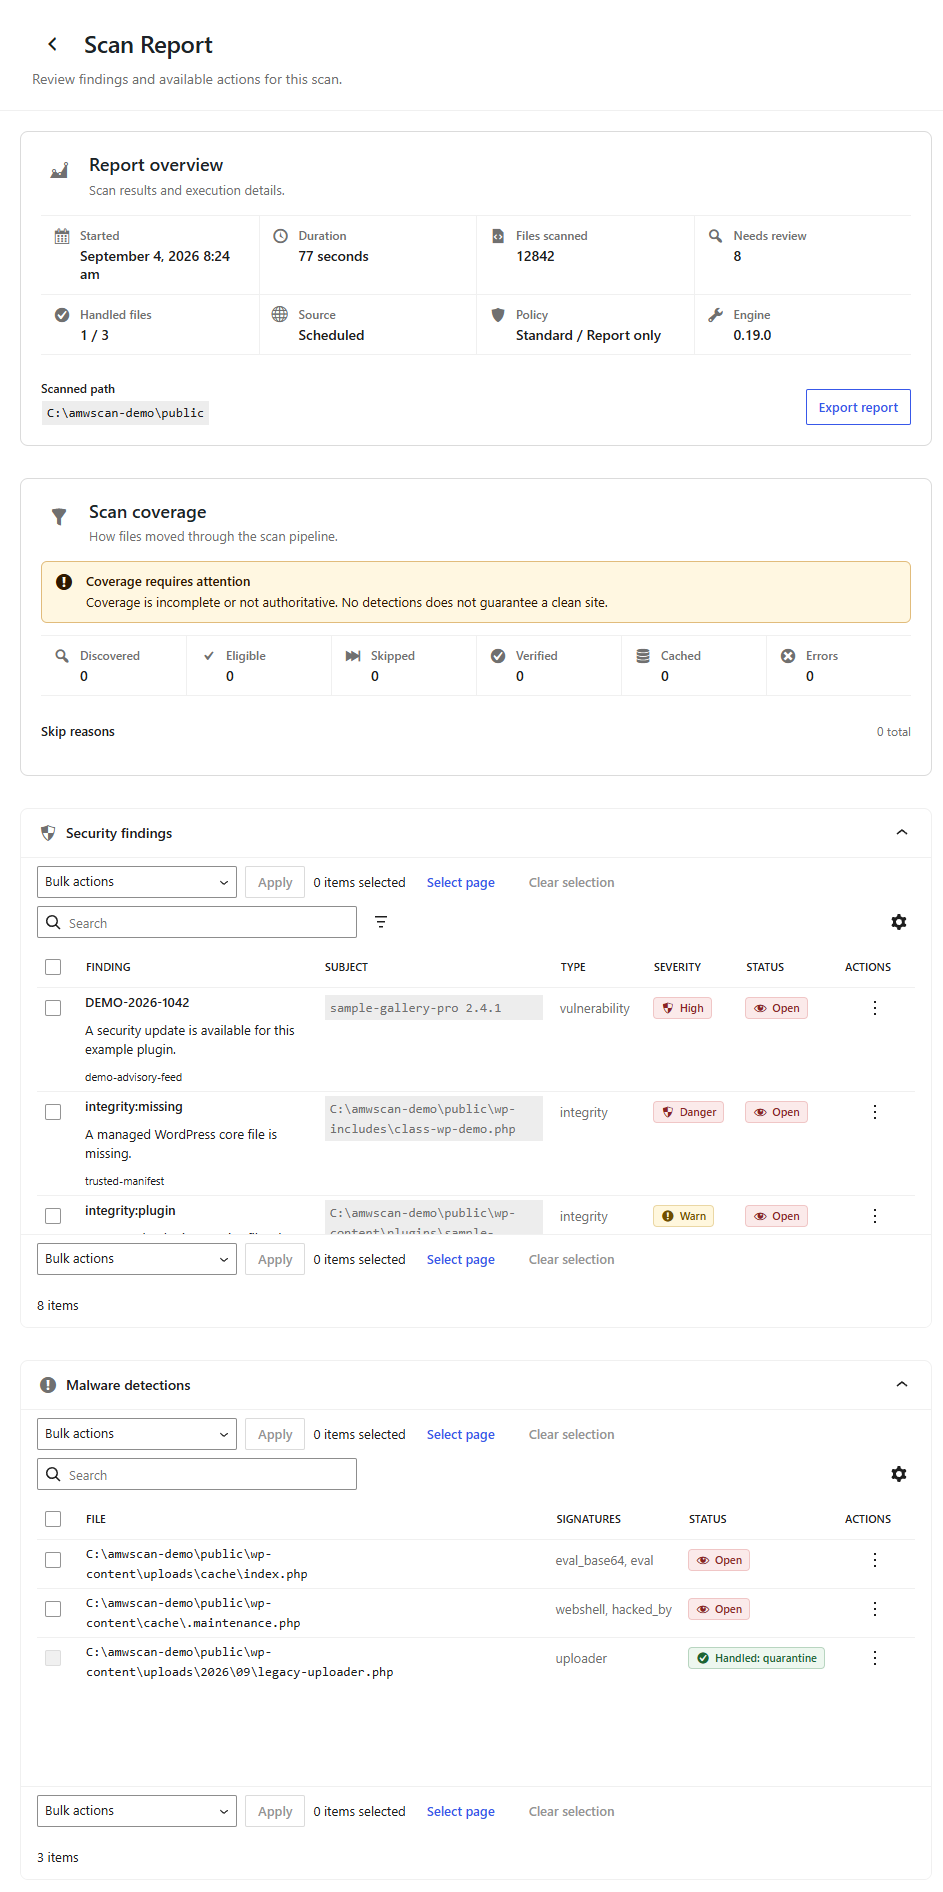
El informe ampliado reúne gravedad, coincidencias, contexto del código y acciones para revisar cada hallazgo antes de actuar.
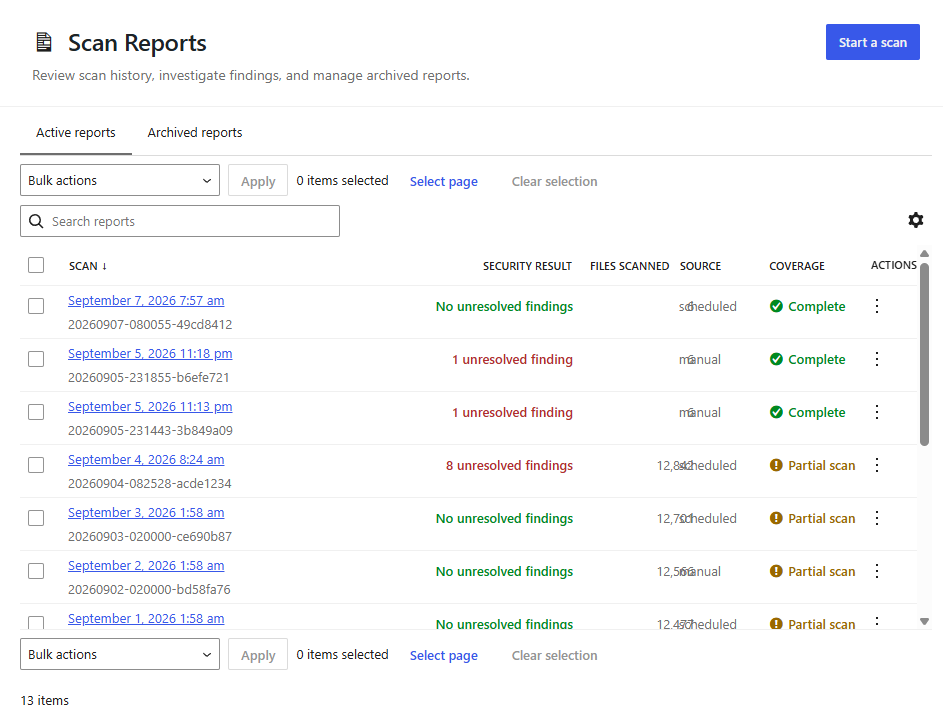
El historial mantiene una auditoría de los análisis anteriores, su duración, los archivos revisados y las amenazas detectadas.
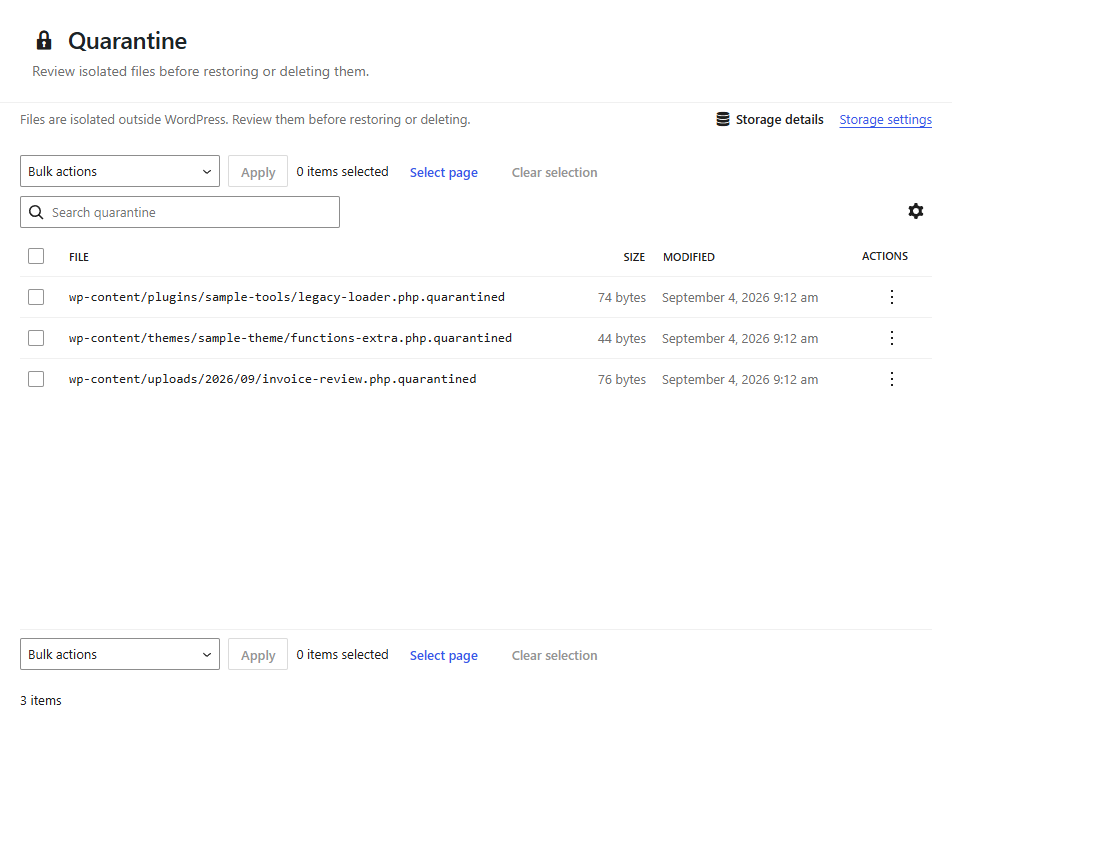
La cuarentena muestra los archivos aislados, sus metadatos y las opciones seguras para eliminarlos o restaurarlos cuando proceda.
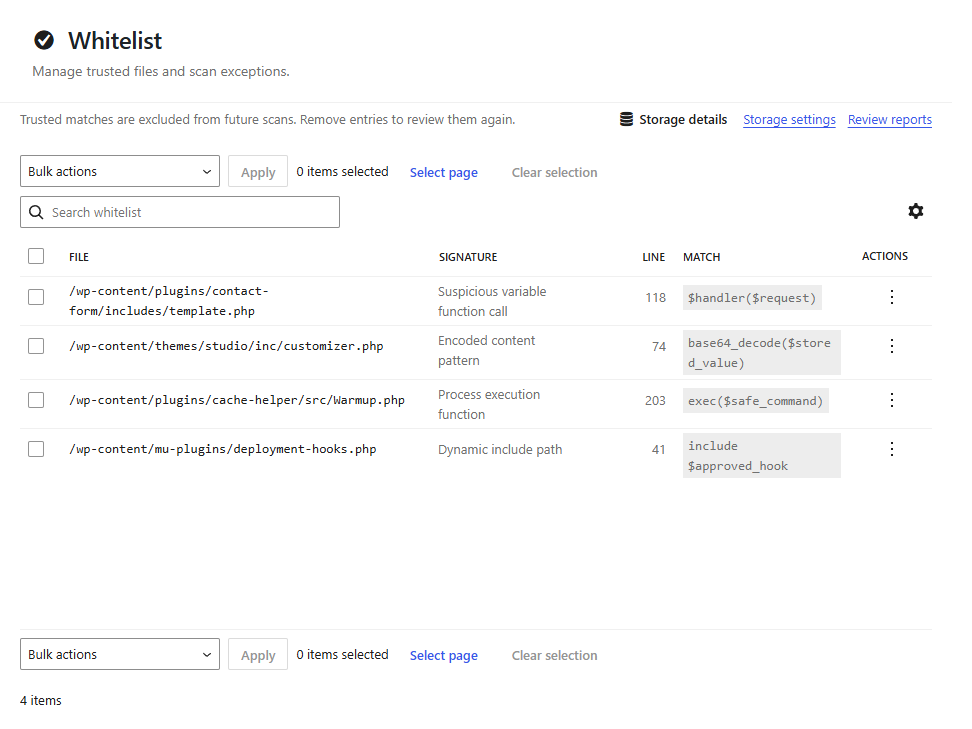
La lista blanca conserva los hallazgos de confianza revisados y permite retirarlos para evaluarlos de nuevo.
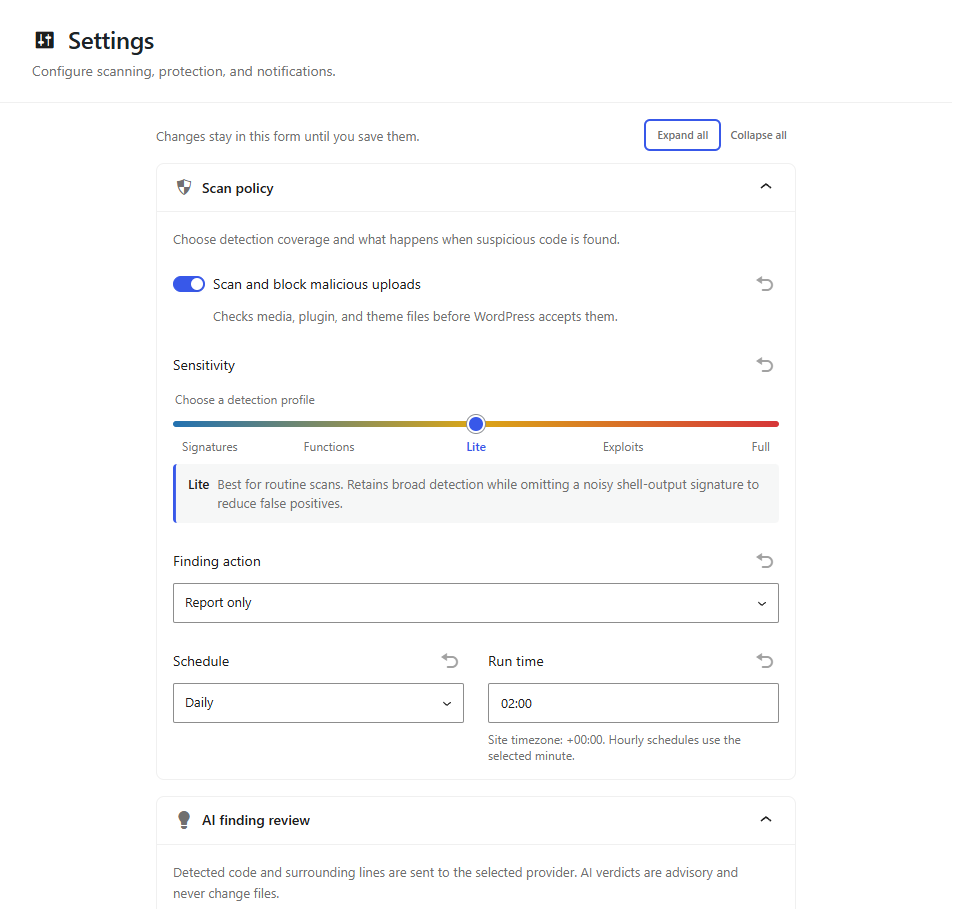
Los ajustes desplegados muestran la programación, los avisos, la cobertura de archivos, la reanudación, las copias de seguridad y los registros.
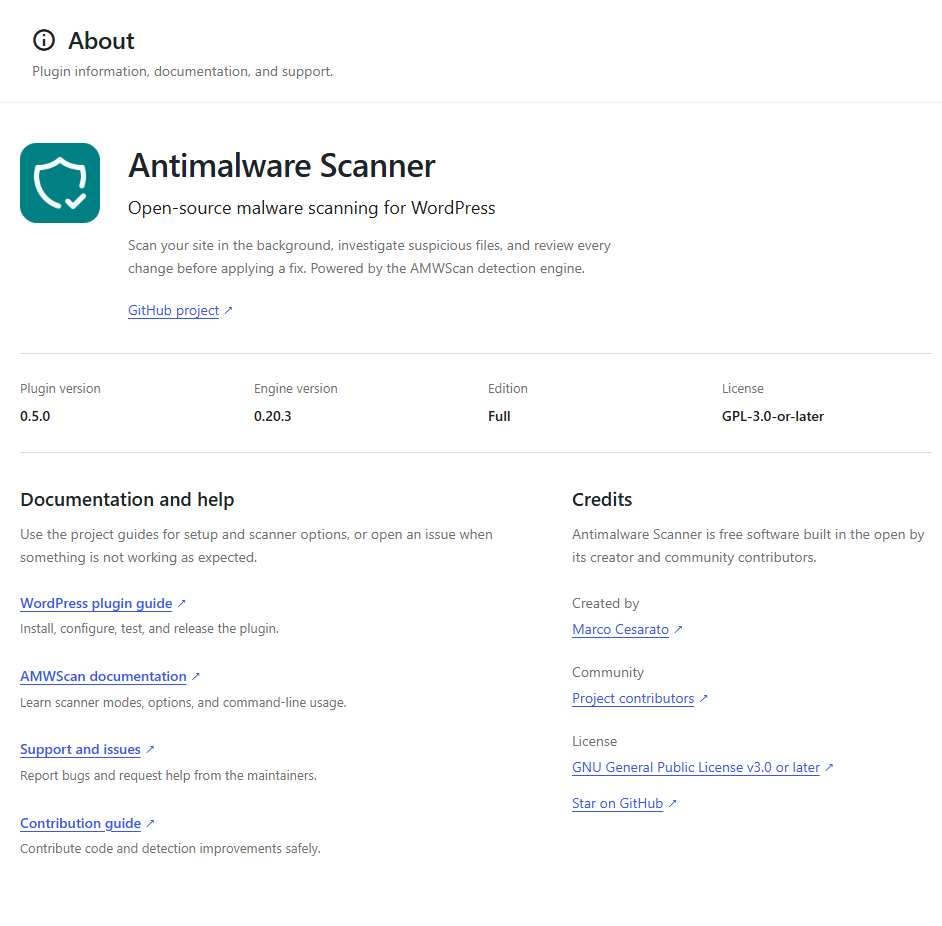
La página Acerca de identifica la versión instalada y enlaza la documentación, el soporte y los recursos del proyecto.
Para los análisis FTP o FTPS, configura en los ajustes una URL de servidor sin credenciales y proporciona la contraseña mediante la variable de entorno AMWSCAN_FTP_PASSWORD. El plugin no guarda contraseñas FTP en las opciones de WordPress.
Supervisar tráfico sospechoso
Activa Supervisión de solicitudes en Antimalware > Ajustes > Detección de tráfico. El monitor pasivo usa heurísticas integradas conservadoras y puede comparar direcciones IP, rangos CIDR, dominios, URL, rutas y fragmentos ua: con un archivo local de indicadores de texto o CSV.
Abre Antimalware > Tráfico para revisar resúmenes de siete días, filtrar detecciones recientes y descargar una exportación CSV neutralizada.
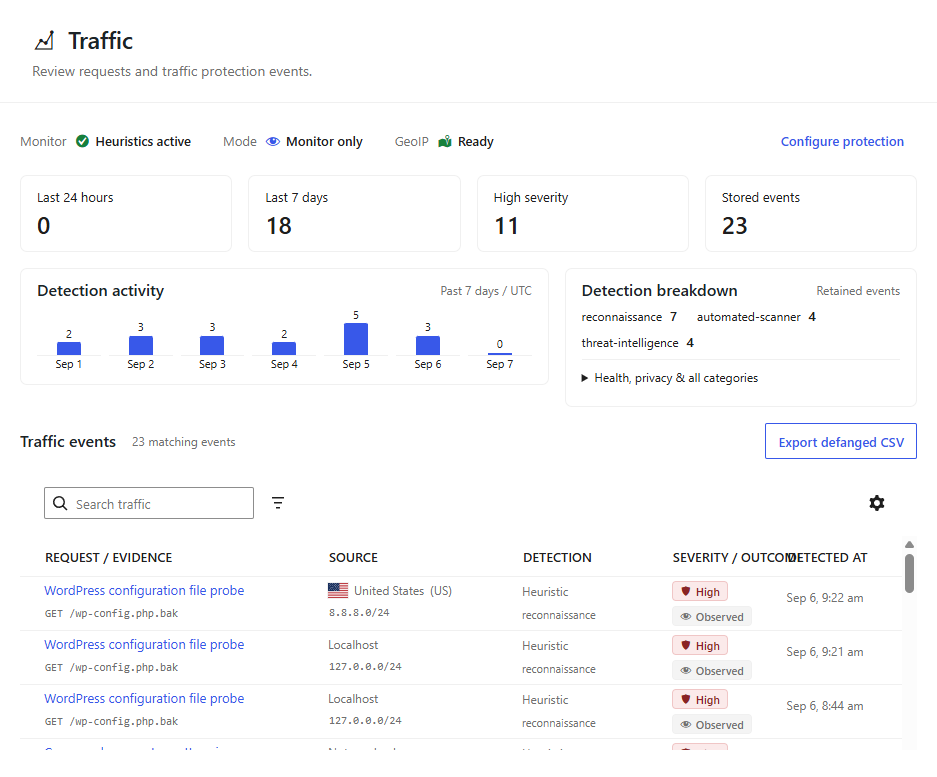
La consola reúne el estado del monitor, los indicadores cargados, las tendencias y las evidencias de solicitudes. Usa los filtros de gravedad, categoría, fecha y búsqueda para acotar una investigación antes de exportarla.
El monitor no bloquea visitantes y solo puede examinar solicitudes que llegan a WordPress. Se descartan las cadenas de consulta, las direcciones se reducen a prefijos de red y los duplicados se suprimen durante cinco minutos.