वर्डप्रेस सुरक्षा प्लगइन
AMWScan Antimalware Scanner वर्डप्रेस एडमिनिस्ट्रेटर को एडमिन डैशबोर्ड से सीधे स्कैन चलाने और समीक्षा करने की सुविधा देता है, जिससे रिपोर्ट, बैकअप और क्वारंटाइन सार्वजनिक डायरेक्टरी के बाहर सुरक्षित रहते हैं।
संस्करण तुलना
| संस्करण | स्रोत | ब्राउज़र कोड संपादक | क्वारंटाइन पुनर्स्थापना |
|---|---|---|---|
| AMWScan Antimalware Scanner Lite | WordPress.org | नहीं | नहीं |
| AMWScan Antimalware Scanner | GitHub / amwscan-X.Y.Z.zip | हाँ | हाँ |
इंस्टॉलेशन और सक्रियण
- नवीनतम प्लगइन आर्काइव डाउनलोड करें।
- वर्डप्रेस में, Plugins > Add New > Upload Plugin पर जाएं या
wp-content/plugins/amwscanमें अनपैक करें। - AMWScan Antimalware Scanner सक्रिय करें।
- स्कैन पाथ और विकल्प कॉन्फ़िगर करने के लिए Antimalware > Settings खोलें।
संपूर्ण इंटरफ़ेस गैलरी
नीचे सुरक्षित नमूना डेटा के साथ मुख्य प्रशासन पृष्ठ दिखाए गए हैं।
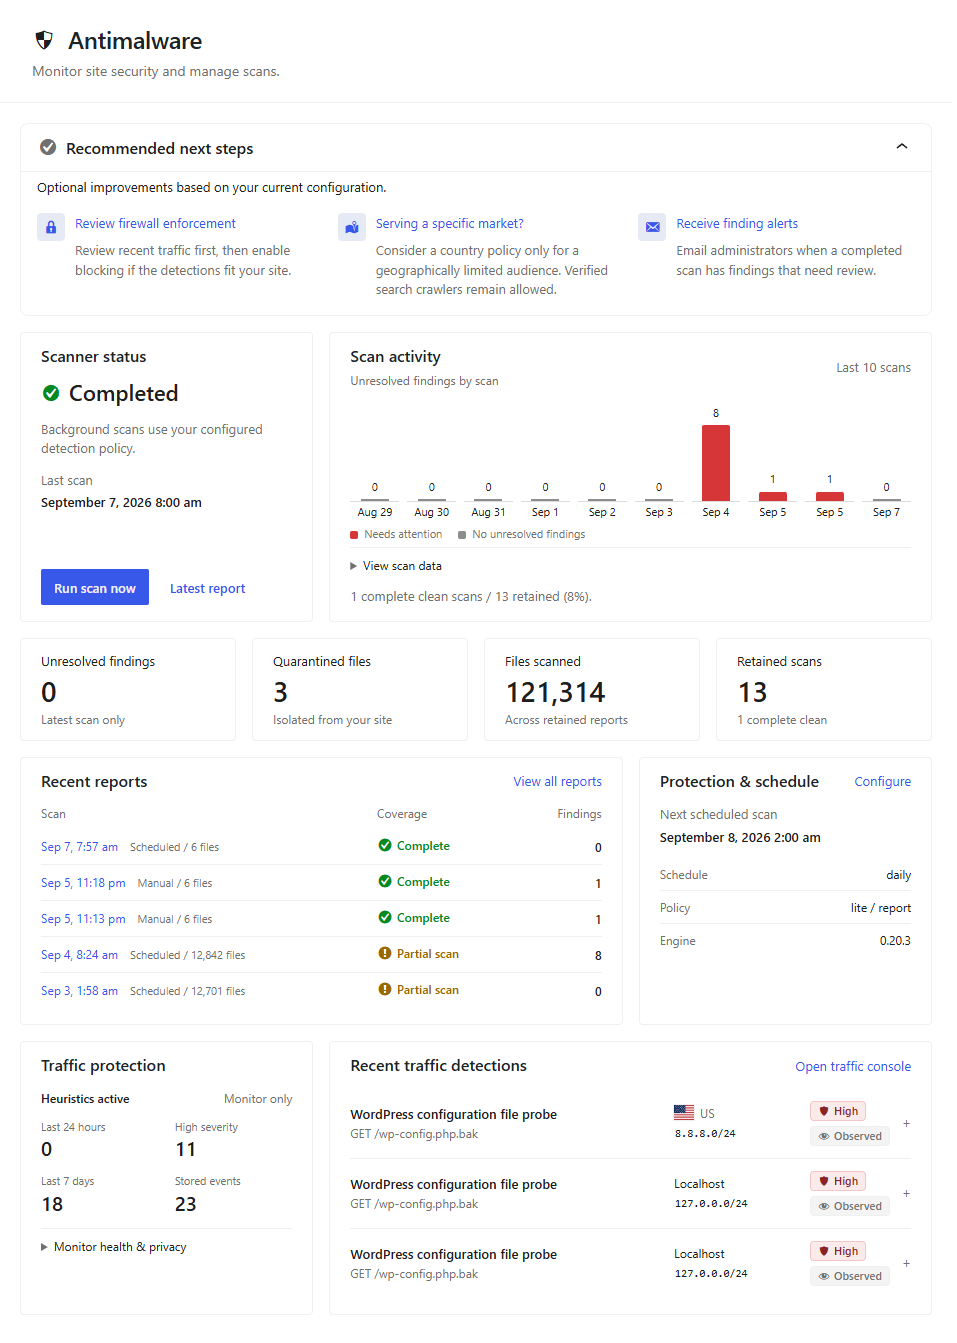
डैशबोर्ड मैन्युअल और निर्धारित स्कैन, हाल के परिणाम और स्कैनर की स्थिति का सारांश देता है।
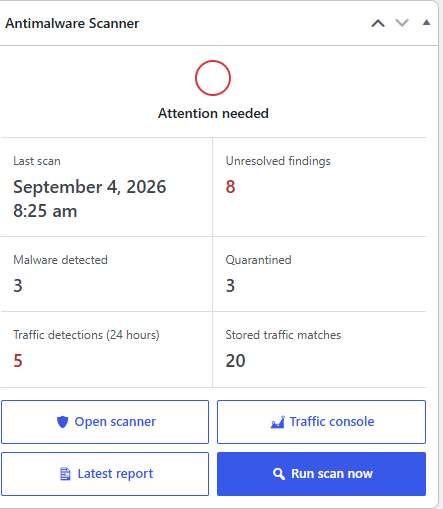
WordPress के मुख्य डैशबोर्ड में Antimalware Scanner विजेट भी है, जो स्कैनर की स्थिति, नवीनतम स्कैन परिणाम, संग्रहीत ट्रैफ़िक मिलान और कंसोल खोलने या स्कैन शुरू करने के शॉर्टकट दिखाता है।
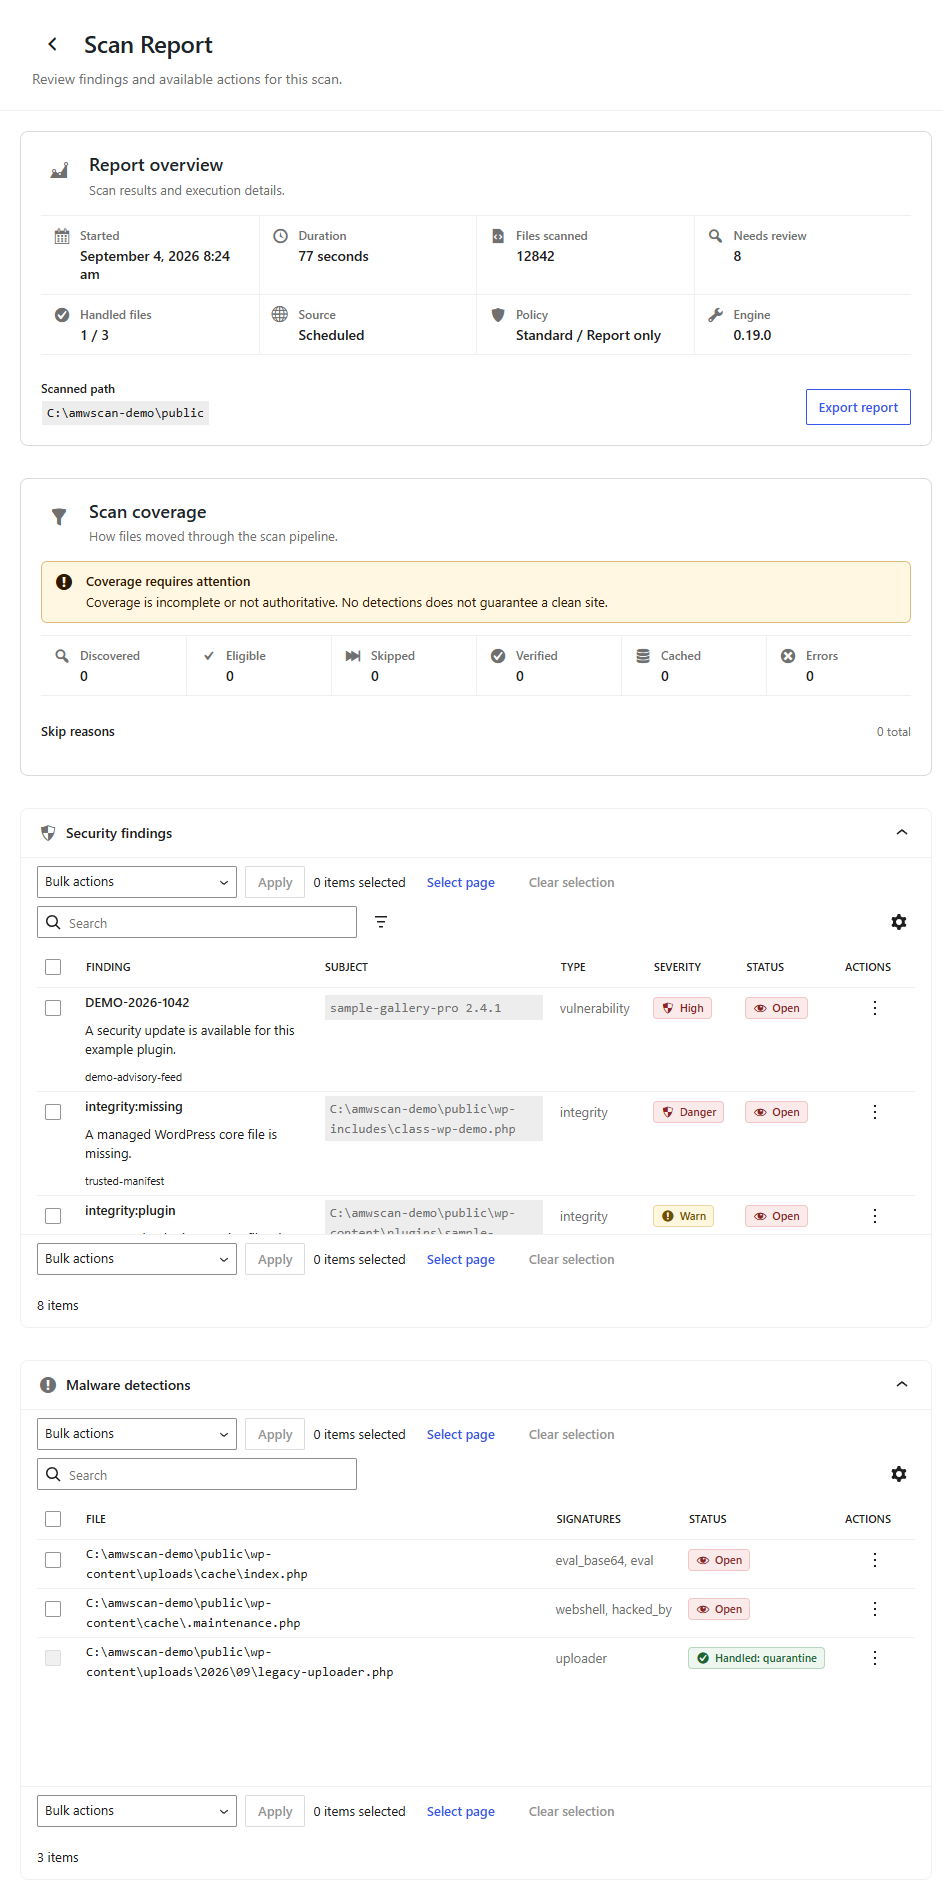
विस्तृत रिपोर्ट कार्रवाई से पहले हर खोज की गंभीरता, मिलान, स्रोत संदर्भ और उपचार विकल्प साथ दिखाती है।
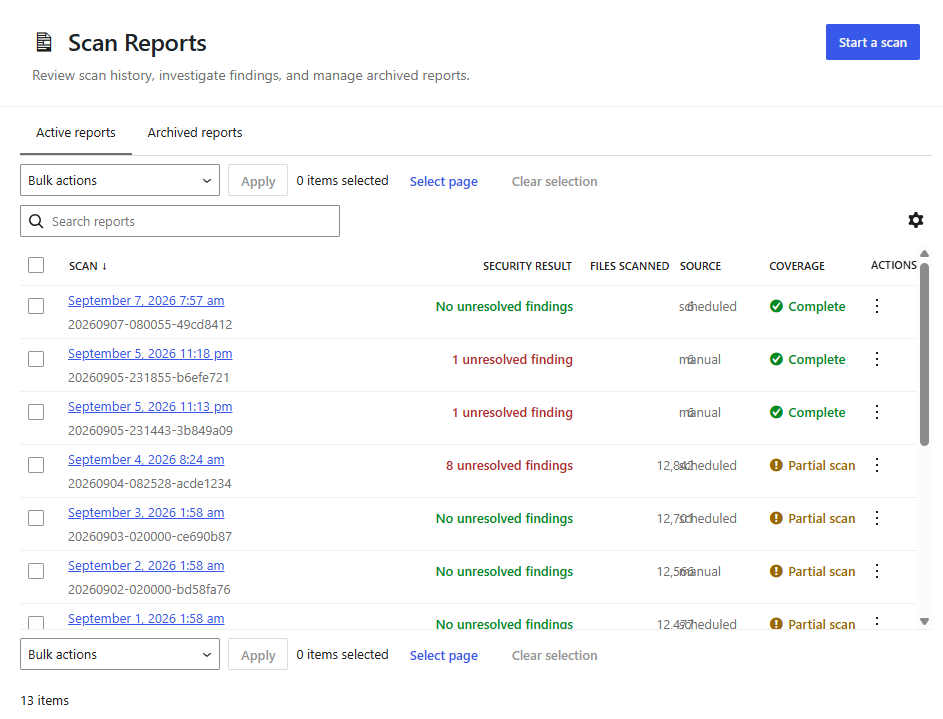
रिपोर्ट इतिहास पुराने स्कैन, उनकी अवधि, जाँची गई फ़ाइलों और मिली धमकियों का रिकॉर्ड रखता है।
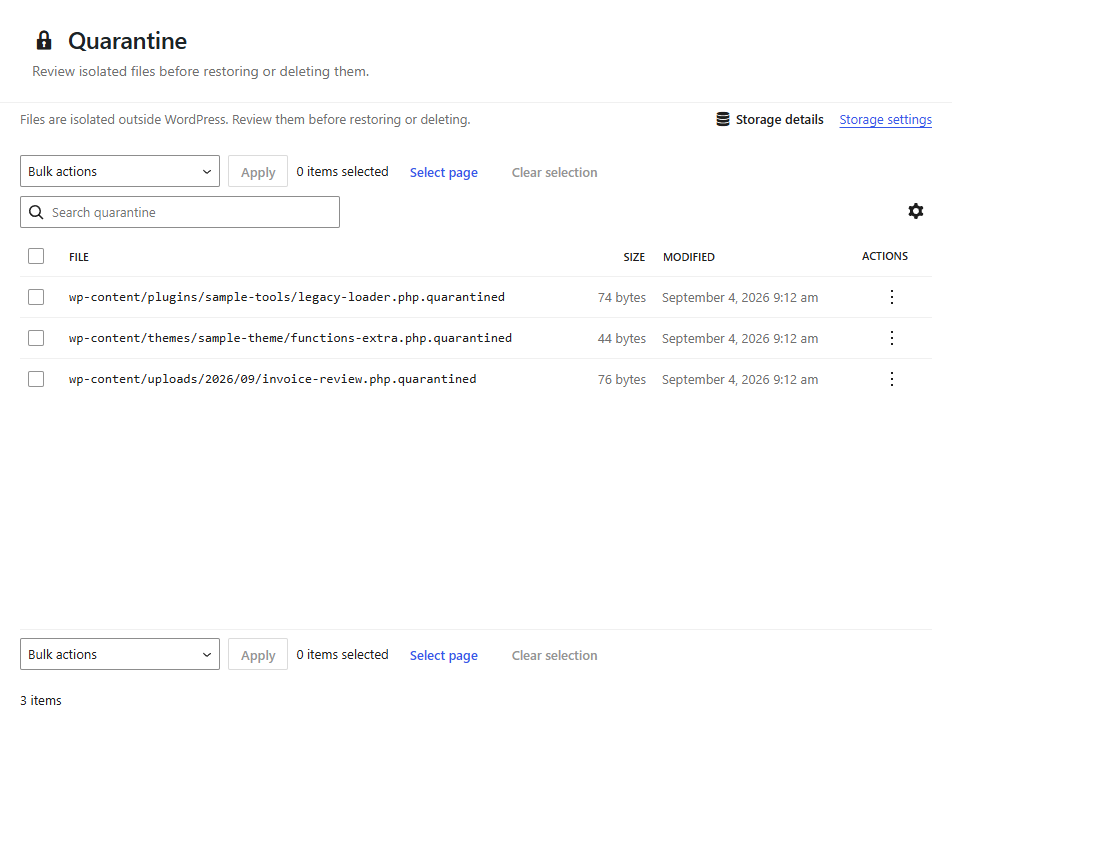
क्वारंटीन अलग की गई फ़ाइलों, उनके मेटाडेटा और उपलब्ध सुरक्षित हटाने या पुनर्स्थापना विकल्प दिखाता है।
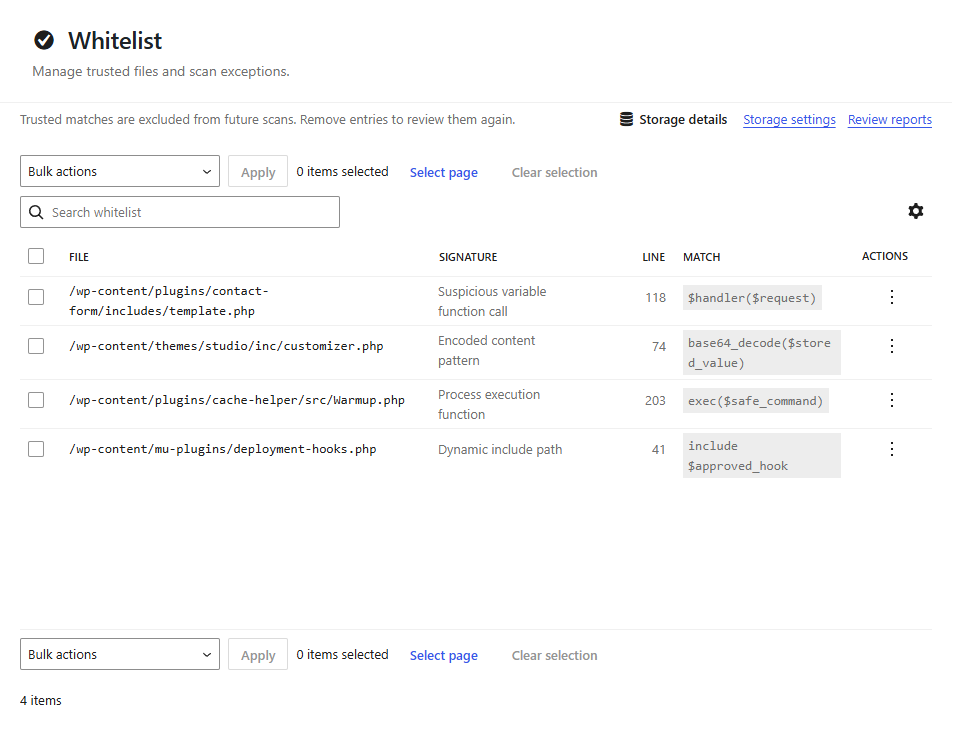
श्वेतसूची विश्वसनीय खोजों को सुरक्षित रखती है और दोबारा जाँच के लिए प्रविष्टियाँ हटाने देती है।
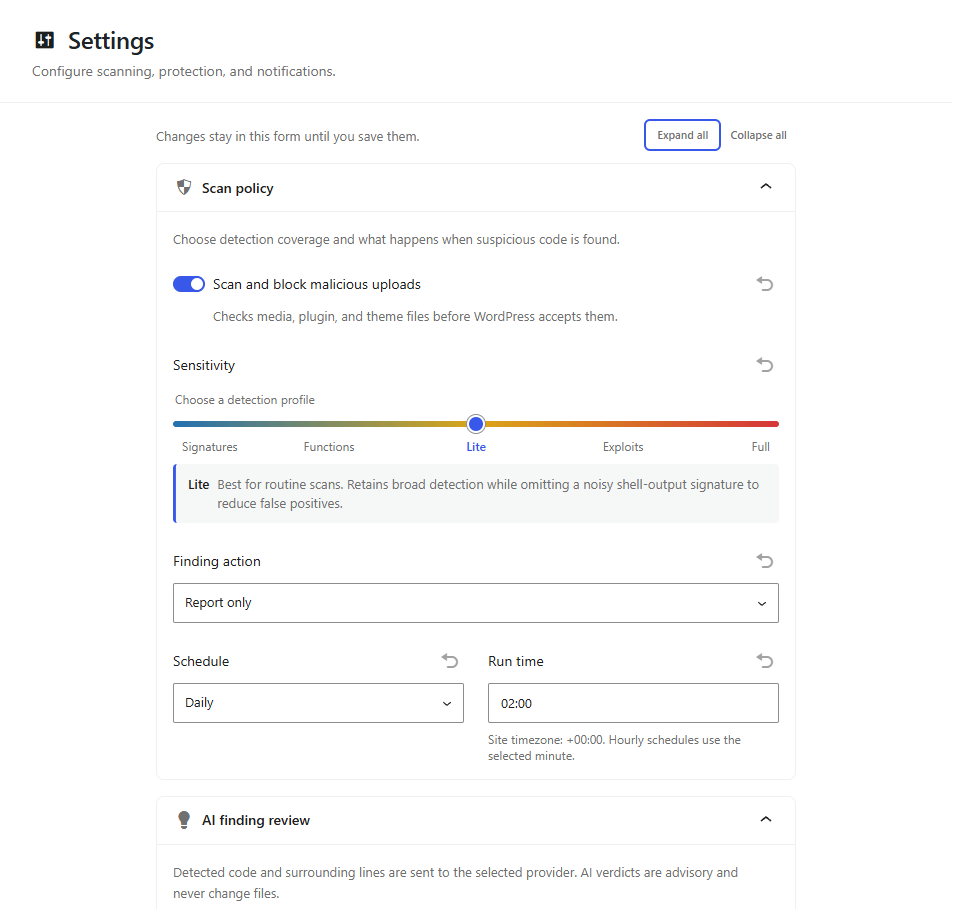
विस्तृत सेटिंग्स समय-सारणी, ईमेल सूचनाएँ, फ़ाइल कवरेज, पुनः आरंभ, बैकअप और लॉगिंग दिखाती हैं।
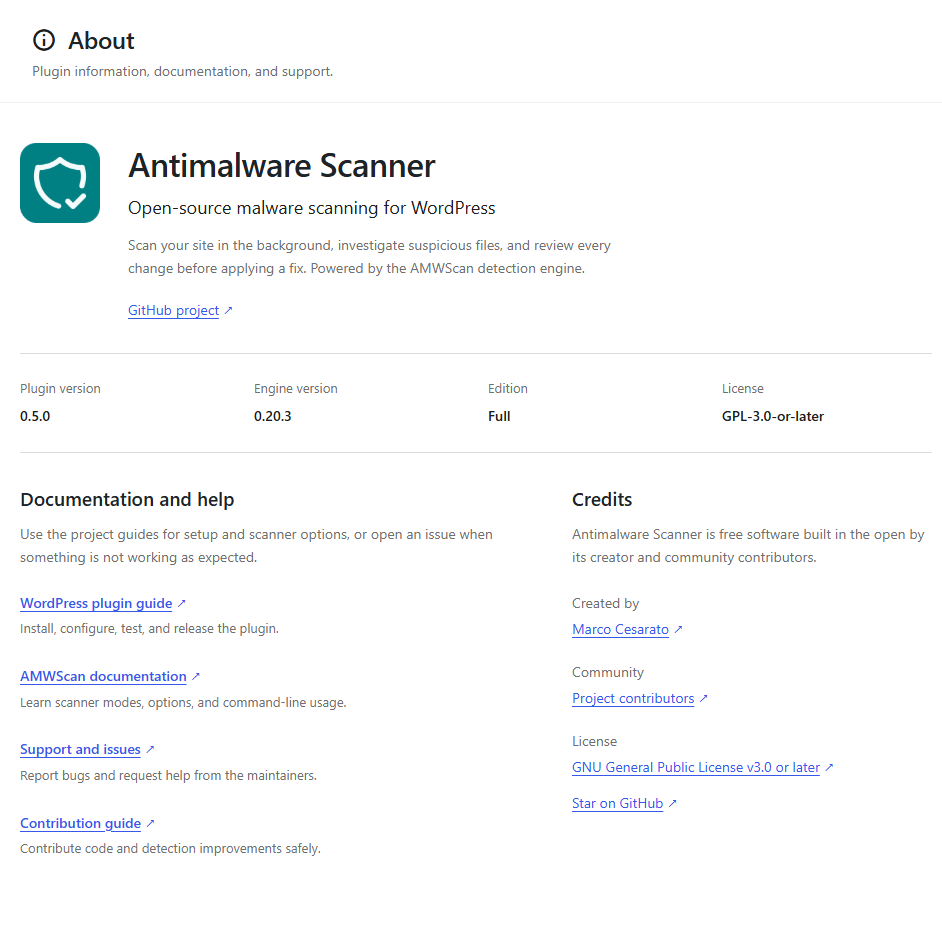
परिचय पृष्ठ स्थापित संस्करण बताता है और दस्तावेज़, सहायता तथा परियोजना संसाधनों के लिंक देता है।
FTP या FTPS स्कैन के लिए सेटिंग में क्रेडेंशियल रहित सर्वर URL कॉन्फिगर करें और पासवर्ड AMWSCAN_FTP_PASSWORD पर्यावरण चर से दें। प्लगइन FTP पासवर्ड को WordPress विकल्पों में संग्रहीत नहीं करता।
संदिग्ध ट्रैफ़िक की निगरानी करें
एंटीमैलवेयर > सेटिंग्स > ट्रैफ़िक पहचान में अनुरोध निगरानी सक्षम करें। निष्क्रिय मॉनिटर सावधानीपूर्ण अंतर्निहित ह्यूरिस्टिक्स का उपयोग करता है और IP पतों, CIDR श्रेणियों, डोमेन, URL, पथों तथा ua: अंशों का स्थानीय टेक्स्ट या CSV संकेतक फ़ाइल से मिलान कर सकता है।
सात दिनों की गंभीरता और श्रेणी सारांश देखने, हाल की पहचानों को फ़िल्टर करने और सुरक्षित बनाई गई CSV जाँच रिपोर्ट डाउनलोड करने के लिए एंटीमैलवेयर > ट्रैफ़िक खोलें।
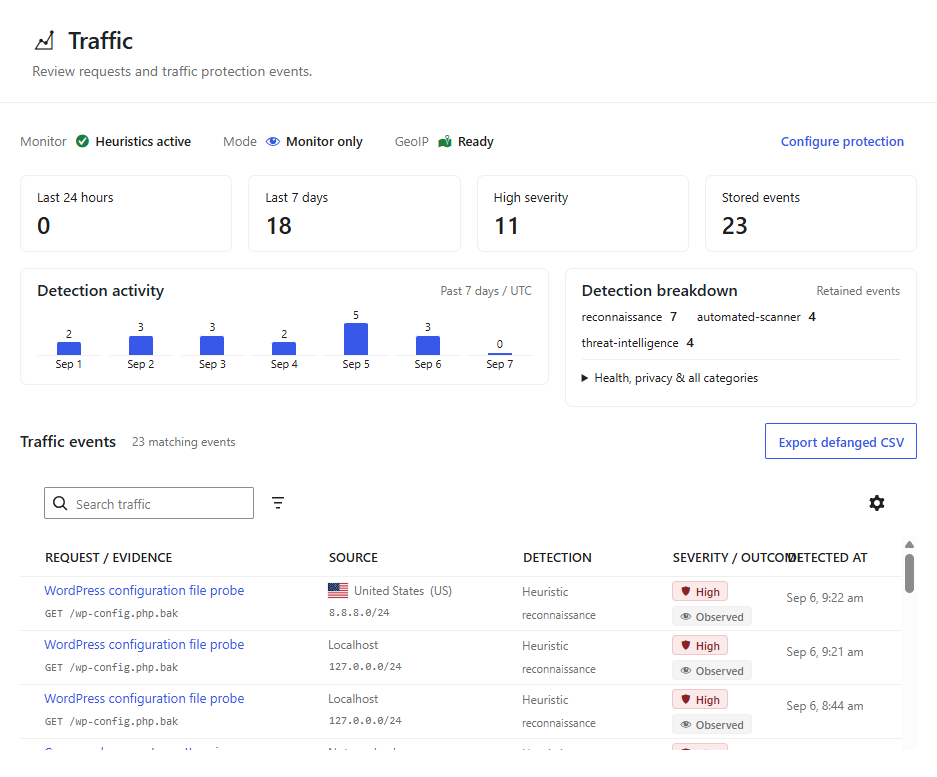
कंसोल मॉनिटर की स्थिति, लोड किए गए संकेतकों की संख्या, रुझान और अनुरोध साक्ष्य एक साथ दिखाता है। निर्यात से पहले जाँच सीमित करने के लिए गंभीरता, श्रेणी, दिनांक और खोज फ़िल्टर का उपयोग करें।
मॉनिटर आगंतुकों को अवरुद्ध नहीं करता और केवल WordPress तक पहुँचने वाले अनुरोधों की जाँच कर सकता है। क्वेरी स्ट्रिंग हटा दी जाती हैं, पते नेटवर्क प्रीफ़िक्स तक सीमित होते हैं और डुप्लिकेट पहचान पाँच मिनट तक दबा दी जाती है।